域名解析https(域名解析https速度不正常,http速度正常)
-
域名,解析,https,速度,不正常,http,正常,你,是

- 建站百科知识-小虎建站百科知识网
- 2026-09-24 19:36
- 小虎建站百科知识网
域名解析https(域名解析https速度不正常,http速度正常) ,对于想了解建站百科知识的朋友们来说,域名解析https(域名解析https速度不正常,http速度正常)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾遭遇过这样的技术谜案:同一个网站,使用`http://`前缀访问时流畅如飞,瞬间加载;而一旦换上`https://`,进度条便开始犹豫、卡顿,甚至出现令人焦虑的等待?这绝非偶然的错觉,而是许多网站管理员和开发者心同的痛点——域名解析HTTPS速度不正常,而HTTP速度却正常。这一现象背后,隐藏着从网络协议握手到服务器配置,再到安全策略联动的复杂链条。本文将为你剥开层层迷雾,深入剖析这一速度差异的根源,并提供一套从诊断到根治的完整优化方案,不仅旨在解决访问卡顿,更助力你的网站在搜索引擎的竞技场中脱颖而出,剑指百度排名榜首。
协议握手:HTTPS的“安全税”与延迟代价
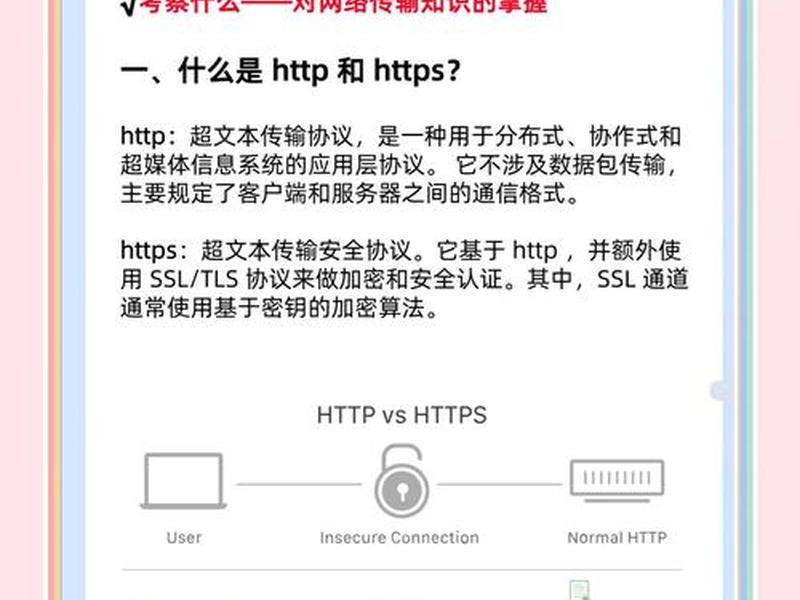
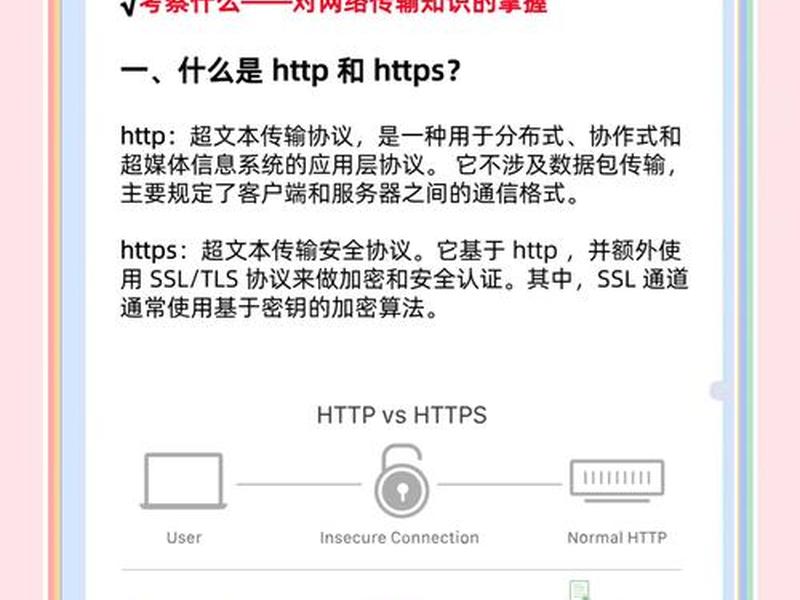
当你在浏览器中输入一个网址,一场无声的“对话”便在客户端与服务器之间展开。对于HTTP协议,这场对话简单直接:TCP三次握手建立连接后,便可立即传输数据。HTTPS协议为了构筑安全防线,在握手阶段便征收了可观的“安全税”。
HTTPS握手远非一次简单的问候。它需要在TCP连接建立后,额外进行TLS/SSL握手。这个过程包括协商加密套件、验证服务器证书、交换密钥等关键步骤。特别是在首次请求或会话恢复失败时,可能经历完整的TLS握手,这会额外增加至少1-2个网络往返时间(RTT)。更复杂的是,浏览器在验证证书时,可能需要在线查询证书状态(如OCSP),若证书颁发机构的服务器响应缓慢或网络不佳,便会进一步拖慢整个握手进程,导致用户感觉HTTPS访问“起步”就慢了半拍。
这种延迟在移动网络或高延迟网络中会被放大。虽然后续请求可以通过会话恢复机制提速,但糟糕的第一印象已经形成。理解这一根本差异,是优化HTTPS速度的起点。我们必须接受,绝对的安全并非毫无成本,但聪明的优化可以将这份成本降至最低。
证书链与验证:被忽视的速度绊脚石
服务器证书是HTTPS信任的基石,但其本身也可能成为速度的绊脚石。一个配置不当的证书链,会无声地消耗宝贵的时间。
证书链的完整性与顺序至关重要。如果服务器没有在握手时发送完整的中级证书链,浏览器就不得不暂停握手,去尝试寻找并下载缺失的中间证书。这个查找过程可能涉及多次DNS查询和HTTP请求,直接导致页面加载陷入等待。证书的密钥算法直接影响计算耗时。传统的RSA密钥交换需要服务器进行高强度的私钥解密运算,在并发量高时可能成为CPU瓶颈。相比之下,采用ECC(椭圆曲线)证书能显著减少计算开销,提升握手速度。
证书状态的验证方式也影响速度。虽然OCSP装订技术允许服务器在握手时一并提供有效的证书状态证明,避免了浏览器额外的OCSP查询,但若服务器未启用此功能,浏览器就可能进行在线查询。一旦证书颁发机构的OCSP响应服务器出现延迟或不可用,就会导致连接超时或失败。优化证书配置,确保链完整、启用OCSP装订、并考虑升级到更高效的ECC证书,是提升HTTPS首次访问速度的关键一步。
服务器配置与优化:释放HTTPS的潜能
许多HTTPS速度问题,根源在于服务器配置未能跟上协议的发展。一个未经优化的服务器配置,就像给跑车加上了手刹。
首要的优化是启用HTTP/2或HTTP/3协议。HTTP/2的多路复用特性允许通过单个TCP连接并行交错地发送多个请求和响应,避免了HTTP/1.1的队头阻塞问题,并支持头部压缩。这能极大改善HTTPS页面加载多个资源时的性能。升级到HTTP/2通常只需在Nginx或Apache配置中简单启用,但它要求必须基于HTTPS。另一个重要配置是开启会话恢复机制,如Session Ticket或Session ID,允许客户端在短时间内重新连接时跳过完整的密钥协商,大幅减少后续握手的延迟。
服务器端的加密套件选择也影响性能。应优先选择支持TLS 1.3的加密套件,TLS 1.3将握手过程从两次往返减少到一次,并废弃了不安全的算法,速度和安全兼得。确保服务器软件和OpenSSL库更新到较新版本,以获得更好的性能改进和安全补丁。通过细致的服务器调优,完全可以让HTTPS的连接速度无限逼近甚至在某些场景下通过优化抵消掉与HTTP的差距。
网络架构与外部服务:隐匿的延迟黑洞
有时候,问题并非出在你的服务器本身,而是承载流量的网络路径和依赖的外部服务。DNS解析作为访问的第一步,其速度对HTTPS整体体验有放大效应。如果DNS服务器响应慢,或记录设置不当(如过多的CNAME嵌套),会直接增加访问的初始延迟。对于HTTPS,由于握手步骤更多,这种初始延迟的感受会更明显。使用快速、稳定的公共DNS或优质的DNS服务商,并合理设置TTL值,是基础保障。
内容分发网络(CDN)在此扮演双刃剑的角色。优质的CDN服务商其边缘节点已对HTTPS进行了深度优化,包括提供完整的证书、支持最新的TLS协议、并优化了到各运营商网络的链路。如果CDN节点配置不当,或用户到CDN节点的网络不佳,反而会引入额外延迟。网站若引用了大量托管在第三方慢速HTTPS域名下的资源(如字体、JS库),也会拖累整个页面的加载速度。审视并优化所有外部依赖的网络路径,是解决复杂速度问题的必要环节。
浏览器与客户端因素:被遗忘的终端变量
服务器和网络并非故事的全部,客户端环境同样举足轻重。不同的浏览器内核与版本对TLS协议的支持和实现效率存在差异。较旧的浏览器可能仅支持低效的加密套件或老旧的TLS 1.2协议,甚至因安全策略禁用某些优化特性。用户的操作系统和硬件性能,尤其在移动设备上,直接影响HTTPS加解密的计算速度。性能较弱的设备进行复杂的非对称解密运算时,可能产生可感知的卡顿。
客户端本地的DNS缓存与HSTS策略也会影响体验。如果本地DNS缓存了错误的IP或已过期,就会导致解析延迟。而HSTS(HTTP严格传输安全)策略,虽然能强制浏览器使用HTTPS并避免首次访问的协议跳转延迟,但如果预加载列表更新不及时或策略配置过于激进,在某些网络切换场景下也可能引发连接问题。教育用户保持浏览器更新,并合理设计兼容性策略,是提升终端用户体验不可忽视的一环。
SEO与用户体验的终极统一
从搜索引擎优化的视角看,HTTPS不仅是安全标准,更是排名信号。主流搜索引擎明确表示会优先收录和排名启用HTTPS的网站。解决HTTPS速度问题,直接关系到网站在要求中的可见度与点击率。一个加载迅速的HTTPS网站,能显著降低跳出率,增加页面停留时间,这些积极的用户体验信号都会被搜索引擎捕捉,进而转化为更高的排名权重。
优化HTTPS速度,就是在加固安全基石的铺设一条通往搜索引擎首页的快车道。这要求我们将技术优化与SEO策略深度融合:确保网站在实现全站HTTPS并做好301重定向的前提下,通过上述手段将性能开销降至最低。速度的提升,意味着蜘蛛抓取更高效,收录更顺畅,最终在激烈的排名竞争中占据先机。当你的网站既能提供银行级的安全保障,又能保持闪电般的访问速度时,用户与搜索引擎的青睐便会双双而至。
以上是关于域名解析https(域名解析https速度不正常,http速度正常)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:域名解析https(域名解析https速度不正常,http速度正常);本文链接:https://zwz66.cn/jianz/358099.html。
猜你喜欢
- 域名解析以后怎么建站 - 域名解析后怎么建网站 2026-09-24
- 域名网站搭建;域名如何搭建网站 2026-09-24
- 域名网站怎么做(已有域名怎么做一个简单的网站) 2026-09-24
- 域名绑定解析教程;域名绑定解析教程视频 2026-09-24
- 域名绑定自己的服务器ip - 域名怎么绑定服务器ip 2026-09-24
- 域名绑定网站步骤,域名绑定网站步骤是什么 2026-09-24
- 域名绑定网站教程(域名绑定网站教程视频) 2026-09-24
- 域名绑定站点、域名绑定站点怎么填 2026-09-24
- 域名绑定服务器详细教程 域名绑定服务器详细教程图解 2026-09-24
- 域名绑定服务器地址;域名绑定服务器地址怎么填 2026-09-24







