域名怎么做https - 域名如何https
-
域名,怎么,做,https,如何,在,信息高速公路,

- 建站百科知识-小虎建站百科知识网
- 2026-09-24 17:38
- 小虎建站百科知识网
域名怎么做https - 域名如何https ,对于想了解建站百科知识的朋友们来说,域名怎么做https - 域名如何https是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在信息高速公路纵横交错的今天,您的网站是否还在使用明文传输的HTTP协议?这无异于在数字世界的闹市区裸奔,用户数据、交易信息、隐私密码都暴露在潜在的黑客眼中。将域名从HTTP升级为HTTPS,早已不是一道选择题,而是一道关乎生存与信任的必答题。它不仅是网站安全的一道坚实屏障,更是获得用户信赖、提升搜索引擎青睐、迈向专业化的关键一步。本文将为您详细拆解域名实现HTTPS的全过程,助您构建牢不可破的网络堡垒。
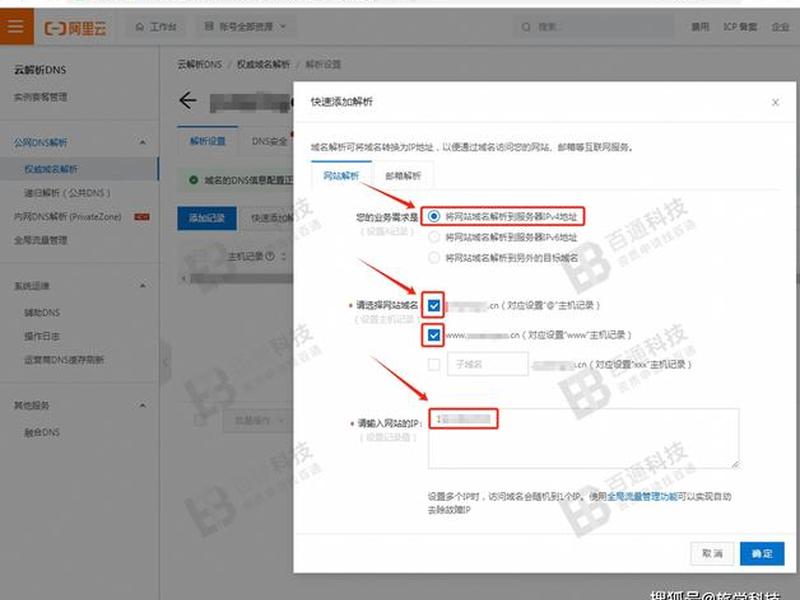
HTTPS的价值与核心原理
HTTPS并非简单的HTTP加个“S”,它是HTTP协议的安全超文本传输版本。其核心在于在传统的HTTP协议与应用层之间,嵌入了SSL/TLS加密层。这个加密层如同一个绝密的通信隧道,所有流经的数据——无论是您输入的登录密码,还是提交的订单信息——都会被高强度加密,变成只有您的浏览器和服务器才能解读的密文。即使数据在传输途中被截获,攻击者看到的也只是一堆毫无意义的乱码。
这个过程主要依赖于非对称加密与对称加密的巧妙结合。在握手阶段,服务器会向浏览器出示其“数字身份证”——SSL证书,证书内包含了服务器的公钥。浏览器验证证书的有效性后,会生成一个临时的会话密钥,并用服务器的公钥加密后发送回去。服务器用自己的私钥解密,获得这个会话密钥。自此,双方就使用这个只有彼此知道的对称密钥进行高速、安全的通信。这确保了数据的机密性、完整性和服务器的身份真实性。
实现HTTPS化,对网站的益处是全方位的。它直接保护用户数据免受中间人攻击,避免会话劫持。在用户体验层面,主流浏览器如Chrome、Firefox会对HTTPS网站标记为“安全”,而对HTTP网站则可能显示“不安全”警告,这直接影响用户的信任与停留意愿。更重要的是,搜索引擎巨头早已将HTTPS列为重要的排名信号,采用HTTPS的网站在同等条件下会获得更高的搜索权重,这对于网站的SEO表现至关重要。
获取与部署SSL证书
实现HTTPS的第一步,是为您的域名获取一张合法的SSL证书。SSL证书由受信任的证书颁发机构签发,是证明服务器身份、承载加密公钥的核心文件。根据验证等级,证书主要分为三类:域名验证型证书仅验证域名所有权,签发速度快,适合个人网站;组织验证型证书会验证企业或组织的真实合法性,适合商业网站;扩展验证型证书的验证最为严格,浏览器地址栏会显示绿色公司名称,是最高信任等级的象征。
获取证书的渠道多样。对于个人站长或预算有限的用户,可以从阿里云、腾讯云、Let's Encrypt等机构申请免费的DV证书,有效期通常为一年。各大云服务商也提供付费的OV、EV证书,提供更高的保障和保险。购买证书时,需注意证书与域名的匹配关系:单域名证书仅保护一个特定域名;通配符证书则可以保护一个主域名及其所有同级子域名,管理更为方便。
完成购买后,便是关键的部署环节。部署方式主要取决于您的域名托管平台。如果您使用凡科等集成化建站平台,流程往往极为简便:在后台找到HTTPS管理入口,选择域名并购买证书后,系统通常能实现自动化部署,几分钟内即可完成。如果您的服务器是自行管理的,则需要在服务器软件中进行手动配置,例如在Nginx或Apache的配置文件中,指定证书文件与私钥文件的路径,并开启443端口监听。
服务器配置与反向代理
对于自建服务器的用户,手动配置是必经之路。以广泛使用的Nginx服务器为例,配置HTTPS的核心在于编辑站点配置文件。您需要在配置中指定监听443端口,并关联之前获取的SSL证书文件与私钥文件。强烈建议配置HTTP到HTTPS的301永久重定向,将用户所有通过HTTP的访问自动跳转到安全的HTTPS版本,确保流量完全加密。
一个更佳且通用的实践是采用反向代理架构。在这种架构下,Nginx作为前端服务器,专门处理HTTPS的加密解密工作,然后将解密后的HTTP请求转发给内部运行的实际Web应用服务器。这种做法的优势在于,将复杂的SSL/TLS处理与业务逻辑分离,后端应用无需任何修改,即可享受到HTTPS的安全保障。它尤其适合部署在Docker容器或复杂微服务架构中的应用。
配置过程中,安全参数的调优不容忽视。应禁用老旧且不安全的SSL协议版本,如SSLv2、SSLv3,仅启用TLS 1.2及以上版本。精心选择加密套件,优先使用具备前向保密特性的密钥交换算法,即使服务器私钥未来泄露,也无法解密过去截获的通信记录。这些细致的配置,是构建真正安全HTTPS连接,而非仅仅“有锁”图标的关键。
高级安全策略与优化
部署HTTPS仅仅是安全之旅的起点。要打造一个真正坚固的站点,必须部署一系列高级安全响应头。首当其冲的是HSTS。当用户首次访问您的HTTPS网站后,服务器通过HSTS响应头告诉浏览器:在未来很长一段时间内,对于本域名及其子域名的所有请求,都必须强制使用HTTPS。这能有效防御SSL剥离攻击,即攻击者试图将用户降级到不安全的HTTP连接。
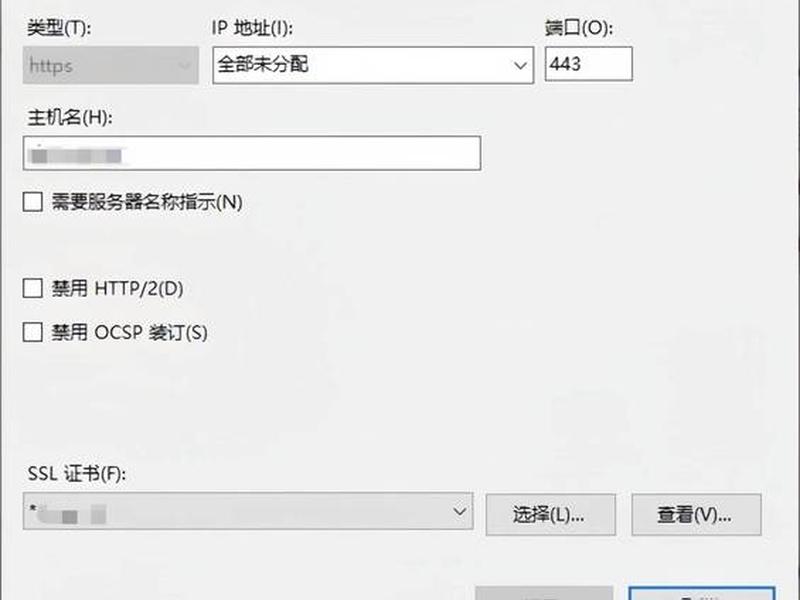
另一个重要的策略是内容安全策略。CSP通过白名单机制,明确告诉浏览器哪些来源的资源是被允许加载和执行的,可以有效遏制跨站脚本等注入攻击。虽然CSP的初始配置可能较为复杂,但其带来的安全收益是巨大的。应彻底杜绝混合内容,即HTTPS页面中加载了来自HTTP的资源,这会导致浏览器显示安全警告,并削弱整体安全性。
性能优化同样是HTTPS部署的重要一环。开启TLS会话恢复与OCSP装订技术,可以显著减少重复握手带来的延迟和CPU开销,提升页面加载速度。对于使用CDN的网站,需要确保CDN服务商支持并正确配置了HTTPS,实现全链路的加密。定期使用SSL Labs等在线工具检测您的HTTPS配置,获取安全评级,并根据建议进行加固,是保持长期安全性的好习惯。
部署后的维护与SEO处理
HTTPS部署成功,绝非一劳永逸。SSL证书是有有效期的,通常为一年。必须建立有效的证书到期监控机制,在证书过期前及时续期或更换,否则网站将因证书过期而无法访问,严重影响用户体验和品牌信誉。许多证书服务商提供自动续期功能,应尽可能开启。
从SEO角度,迁移到HTTPS是一个需要谨慎操作的过程。在完成部署并确认全站可正常通过HTTPS访问后,必须在百度搜索资源平台等搜索引擎工具中,完成HTTPS站点的认证。必须确保将原HTTP版本的所有页面,通过301永久重定向指向对应的HTTPS新地址。这能将原HTTP页面的权重、排名和流量信号平稳地传递到新页面,避免因改版导致搜索排名大幅波动。
需要更新网站内外的所有链接。检查并更新网站内部的图片、CSS、JS、内链的URL,确保它们都指向HTTPS版本。若有可能,也应联系外部合作伙伴,请求他们更新指向您网站的反向链接。完成这些步骤后,HTTPS迁移才算真正结束,您的网站将在一个更安全、更受信任、更有利于搜索引擎排名的轨道上运行。
以上是关于域名怎么做https - 域名如何https的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:域名怎么做https - 域名如何https;本文链接:https://zwz66.cn/jianz/358010.html。
猜你喜欢
- 域名怎么做网站;域名怎么做网站链接 2026-09-24
- 域名怎么做 - 域名怎么做网站 2026-09-24
- 域名弄好了怎么搭建网站、域名弄好了怎么搭建网站呢 2026-09-24
- 域名建设、域名注册网站建设 2026-09-24
- 域名建议、域名建设 2026-09-24
- 域名建网站,域名网站搭建 2026-09-24
- 域名建站;顶级域名建站 2026-09-24
- 域名建站详细教程 - 域名建站详细教程图片 2026-09-24
- 域名建站网站、域名建站网站有哪些 2026-09-24
- 域名建站系统;域名建站系统怎么建 2026-09-24







