使用服务器搭建虚拟局域网,使用服务器搭建虚拟局域网教程
-
使用,服务器,搭建,虚拟,局域网,教程,你,是否,

- 建站百科知识-小虎建站百科知识网
- 2026-09-21 11:06
- 小虎建站百科知识网
使用服务器搭建虚拟局域网,使用服务器搭建虚拟局域网教程 ,对于想了解建站百科知识的朋友们来说,使用服务器搭建虚拟局域网,使用服务器搭建虚拟局域网教程是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾幻想过,将分散在天涯海角的朋友或设备,拉入一个隐秘而高速的数字王国?当传统的P2P联机因网络壁垒而卡顿不堪,当远程访问家庭NAS变得遥不可及时,一种强大的技术正静待你开启——使用服务器搭建虚拟局域网(VLAN)。这不仅仅是技术的堆砌,更是打破物理空间束缚、构建专属安全内网的魔法钥匙。本教程将为你揭开这层神秘面纱,从核心原理到步步实操,带你亲手打造一个高效、稳定、可控的虚拟网络空间。
虚拟局域网:重塑你的网络世界
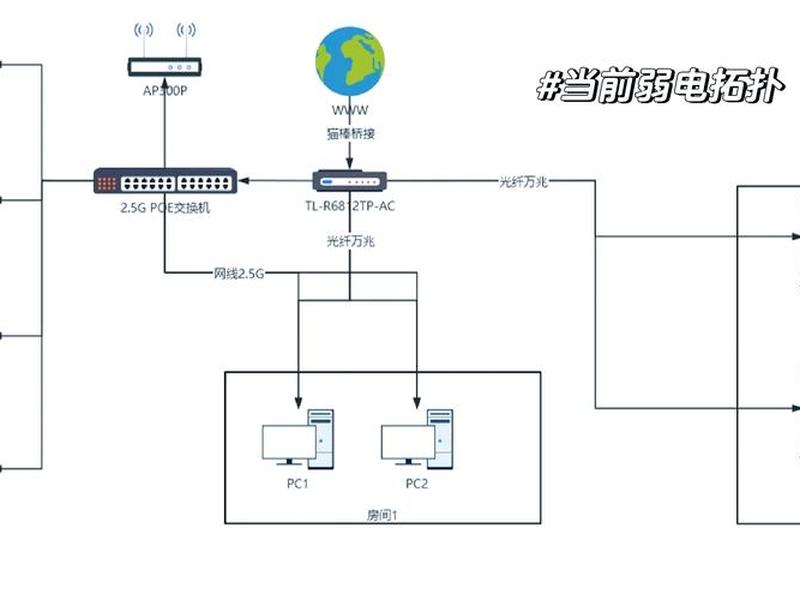
虚拟局域网,绝非简单的网络概念。它是在物理网络之上,通过逻辑划分创造出的独立广播域。想象一下,一栋巨大的办公楼里,你用无形的墙将不同部门隔开,财务部、研发部、市场部各自为营,数据仅在部门内部流通。这正是VLAN的核心理念——逻辑隔离。这种隔离不仅带来了清晰的网络结构,更带来了安全性的飞跃。不同VLAN间的设备默认无法直接通信,有效遏制了广播风暴的蔓延,将网络攻击的风险锁在门外。
传统的局域网受限于地理位置,而虚拟局域网则彻底颠覆了这一限制。无论你的设备身处家中、公司还是万里之遥的异地,只要接入互联网,通过服务器这个“中枢”,就能被纳入同一个虚拟的局域网段。这意味着,你可以像在本地一样,远程访问办公室的电脑、调用家庭服务器的资源,甚至与远方的朋友进行低延迟的游戏联机。这种跨越空间的连接能力,正是服务器搭建VLAN的魔力所在。
为何要选择服务器作为中心节点?答案在于控制力与稳定性。相比依赖第三方服务的软件,自建服务器让你拥有完全的自主权。你可以自定义IP段、管理接入设备、优化转发规则,并根据需求随时扩展。服务器提供的公网固定IP和充足带宽,成为连接各端点的稳定桥梁,避免了因NAT类型复杂、运营商限制等因素导致的连接失败和高延迟问题,为虚拟局域网提供了坚实可靠的基础。
主流技术方案深度解析
踏上搭建之旅前,了解几种主流技术方案至关重要。每种方案都有其独特的设计哲学与适用场景。WireGuard以其现代、简洁和高效著称,采用最先进的加密协议,性能损耗极低,配置相对直观,非常适合追求速度和安全性的个人及小团队使用。其配置文件清晰易懂,中心节点(服务器)与客户端之间的隧道建立迅速,是当前备受推崇的轻量级方案。
ZeroTier则提供了近乎“傻瓜式”的组网体验。它通过一个云端控制器(Moon节点可自建以加速)管理网络,用户只需在各设备安装客户端,输入网络ID即可申请加入。管理员在网页控制台批准后,设备便自动组网。它极大简化了配置流程,屏蔽了底层网络复杂性,特别适合不熟悉网络技术的用户快速搭建跨平台虚拟网络。
对于游戏联机等特定场景,一些集成化工具如EasyN2N等也应运而生。这类工具往往针对穿透各种复杂网络环境(如校园网、多级路由)进行了优化,提供了图形化界面,降低了使用门槛。它们通常需要一台具有公网IP的服务器作为中转(Supernode),通过UDP隧道将各客户端连接起来,实现虚拟局域网的效果,是解决联机难题的利器。
服务器准备与系统配置
工欲善其事,必先利其器。搭建虚拟局域网的第一步,是准备一台合适的服务器。你可以选择阿里云、腾讯云等主流云服务商,它们通常提供新用户试用或性价比高的轻量应用服务器。选择时重点关注:拥有公网IPv4地址(至关重要)、足够的带宽(影响传输速度)、以及你熟悉的操作系统(如Ubuntu、CentOS或Windows Server)。购买后,记下服务器的公网IP地址,这是后续所有客户端连接的“门牌号”。
服务器系统安全是基石。首要任务是更新系统补丁,并配置防火墙。以Ubuntu为例,使用`ufw`防火墙工具,仅开放后续VPN服务所需的特定UDP端口(如WireGuard默认的51820),关闭不必要的端口,严防外部入侵。为服务器设置高强度密码或使用SSH密钥登录,禁用root账户的远程密码登录,这些基本的安全措施能有效守护你的虚拟网络大门。
最关键的一步是开启服务器的IP转发功能。这允许服务器将接收到的来自虚拟网络的数据包,正确地转发到互联网或其他客户端。在Linux系统中,通过修改`/etc/sysctl.conf`文件,将`net.ipv4.ip_forward=1`的注释取消或添加此行,并执行`sysctl -p`使其生效。这是服务器能够成为网络枢纽,在虚拟网卡和物理网卡之间路由流量的核心设置,缺少它,整个虚拟局域网将无法与外界通信。
核心软件部署与隧道建立
以WireGuard为例,演示核心软件的部署。在Ubuntu服务器上,安装非常简单,只需运行`sudo apt update && sudo apt install wireguard`即可。安装完成后,进入`/etc/wireguard`目录,使用`wg genkey`和`wg pubkey`命令生成服务器自身的公私钥对。私钥必须严格保密,公钥则用于分发给客户端。
接下来创建服务器的配置文件`wg0.conf`。这个文件定义了虚拟网卡的IP地址(如10.66.66.1/24)、监听的UDP端口、服务器的私钥,以及至关重要的`PostUp`与`PostDown`防火墙规则。这些规则利用iptables设置了数据包转发和伪装(MASQUERADE),使得客户端的数据能够通过服务器访问互联网,并实现客户端间的互访。配置完成后,使用`systemctl`命令启动WireGuard服务并设置开机自启。
隧道建立的另一端是客户端。无论是Windows、macOS、Linux还是手机,都需要安装对应的WireGuard客户端。每个客户端也需要生成自己独立的公私钥对。随后,你需要在服务器的`wg0.conf`文件中为每个客户端添加一个`[Peer]`段,填入该客户端的公钥,并为其分配一个固定的虚拟IP(如10.66.66.2)。客户端配置文件中需填入自己的私钥、分配的虚拟IP、服务器公网IP和端口,以及服务器的公钥。当双方配置完成并启动连接后,一条加密的虚拟隧道便成功建立。
网络优化与安全加固
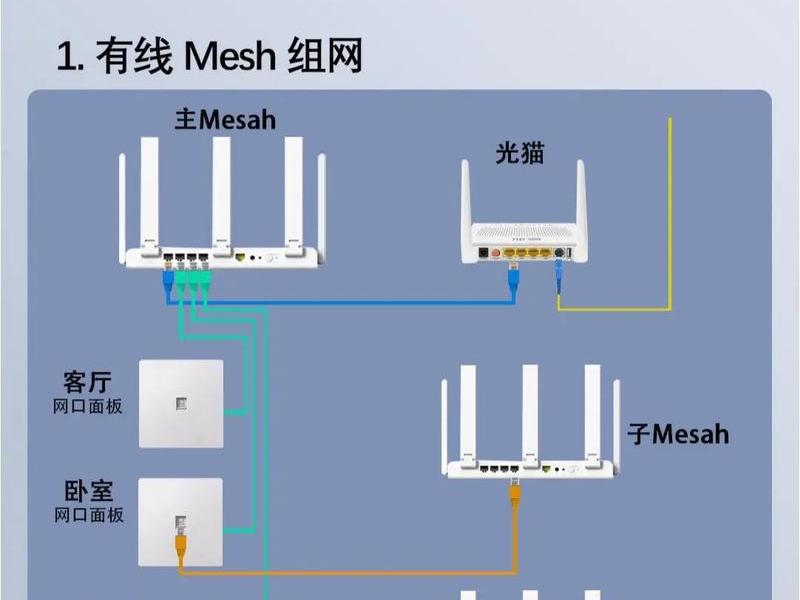
虚拟局域网搭建成功只是开始,优化与安全决定了使用体验。在安全层面,切忌在服务器安全组中盲目开放所有端口(0.0.0.0/0)。应精确地只允许客户端IP地址访问VPN服务端口。更进一步,可以配置WireGuard使用预共享密钥(Preshared Key)为每个对等连接增加一层对称加密,提升抗量子计算攻击的能力。定期更新服务器系统和WireGuard软件版本,以修补潜在漏洞。
性能优化方面,可以调整WireGuard的`MTU`(最大传输单元)值。不合适的MTU会导致数据包分片,增加开销和延迟。通常,在互联网环境下,将MTU设置为1420左右进行尝试,并通过`ping`命令测试不同大小的包,找到不分片的最大值。对于游戏联机等低延迟要求高的场景,确保服务器地理位置位于各客户端之间的中心点,能显著降低延迟。客户端配置中的`PersistentKeepalive`参数(如设为25秒)可帮助维持NAT后的连接,防止隧道因长时间无流量而被中断。
管理便捷性也不容忽视。随着设备增多,手动管理配置文件将变得繁琐。可以考虑使用脚本自动化添加客户端,或使用如`wg-gen-web`这样的Web管理界面。对于企业级应用,可以结合更高级的网络规划,例如将虚拟局域网划分为不同子网,并通过服务器上的路由规则或防火墙策略,控制不同子网间的访问权限,实现更精细化的网络管理。
典型应用场景实战指南
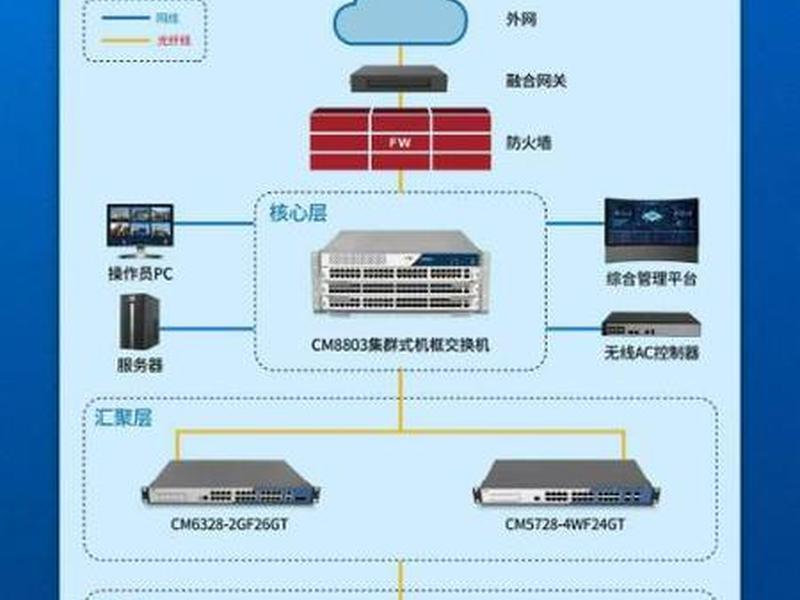
掌握了搭建方法,让我们看看它能如何改变你的数字生活。远程办公与资源访问是最经典的应用。将家中的NAS、Windows电脑接入虚拟局域网,分配固定虚拟IP。无论你在何处,都能像在本地一样,通过`10.66.66.x`访问NAS文件,或使用远程桌面直接控制家中的电脑,处理任务、调用计算资源畅通无阻,隐私数据也无需经过任何第三方服务器。
对于游戏爱好者而言,异地低延迟联机是福音。无论是《全战战锤3》这类策略大作,还是需要稳定连接的协作游戏,自建虚拟局域网都能提供比P2P直连或某些公共平台更稳定、更低延迟的环境。服务器作为中转,完美解决了玩家之间因NAT类型严格、运营商不同导致的直连失败问题,让天各一方的朋友也能享受酣畅淋漓的对战。
在开发与运维领域,虚拟局域网更是利器。开发者可以将位于不同数据中心的测试服务器、数据库纳入同一内网,方便地进行服务调用和调试。运维人员可以安全地访问和管理分布在各处的设备,无需将管理端口暴露在公网上。你甚至可以搭建一个私有的Git服务器、Wiki知识库,仅在虚拟局域网内访问,打造一个完全私密、高效的团队协作环境。
以上是关于使用服务器搭建虚拟局域网,使用服务器搭建虚拟局域网教程的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:使用服务器搭建虚拟局域网,使用服务器搭建虚拟局域网教程;本文链接:https://zwz66.cn/jianz/354414.html。
猜你喜欢
- 使用百度智能 - 百度智能怎么使用 2026-09-21
- 使用服务器搭建网站 - 使用服务器搭建网站违法吗 2026-09-21
- 使用服务器建站教程;使用服务器建站教程视频 2026-09-21
- 使用服务器建站教程视频、服务器怎么建站教程 2026-09-21
- 使用建盏喝茶的都有哪些人呢 建盏喝茶有哪些神奇好处 2026-09-21
- 使用建盏后多久需要清洗;使用建盏后多久需要清洗干净 2026-09-21
- 使用小皮面板搭建数据库;小皮面板怎么启动数据库 2026-09-21
- 使用宝塔面板从零搭建网站、如何使用宝塔面板搭建网站 2026-09-21
- 使用宝塔创建的站点怎么访问 - 使用宝塔创建的站点怎么访问不了 2026-09-21
- 使用动易建站教程、动易网站教程 2026-09-21







