使用node构建web服务器 - 如何使用nodejs创建web服务器
-
使用,node,构建,web,服务器,如何,nodejs,创

- 建站百科知识-小虎建站百科知识网
- 2026-09-21 10:39
- 小虎建站百科知识网
使用node构建web服务器 - 如何使用nodejs创建web服务器 ,对于想了解建站百科知识的朋友们来说,使用node构建web服务器 - 如何使用nodejs创建web服务器是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在当今高速发展的互联网世界,服务器的角色如同跳动的心脏,支撑着无数应用的运行。你是否曾好奇,那些强大的网络服务是如何从无到有建立起来的?Node.js,这个将JavaScript带出浏览器、赋予其服务器端生命力的技术,正以其独特的高性能和非阻塞I/O模型,重塑着Web服务器开发的格局。它不仅仅是技术栈的一个选择,更是应对高并发、实时交互场景的利器。本文将带你深入探索如何使用Node.js从零开始,一步步构建一个既稳健又高效的Web服务器,揭开服务器端开发的神秘面纱。
构建服务器的核心基石
要构建一座大厦,首先需要坚实的地基。对于Node.js Web服务器而言,其基石便是内置的`http`模块。这个模块是Node.js官方提供的核心工具,它让开发者无需依赖Apache或IIS等传统第三方软件,仅凭几行JavaScript代码,就能将一台普通电脑转变为功能完整的Web服务器。
创建服务器的第一步,是导入`http`模块并调用其`createServer`方法。这个方法会返回一个服务器实例,它就像是一个待命的哨兵,等待着客户端的连接。随后,通过为服务器实例绑定`request`事件,我们就能监听并处理所有来自客户端的请求。在这个事件处理函数中,我们可以访问到代表请求的`req`对象和代表响应的`res`对象,它们是服务器与外界沟通的桥梁。调用`listen`方法并指定一个端口号,如3000或8080,服务器便正式启动,开始在指定的网络“门牌号”上提供服务。
一个最基本的服务器代码结构清晰明了:导入模块、创建实例、绑定事件、启动监听。当你在浏览器中输入`localhost:3000`时,看到屏幕上返回的“Hello World”,那便是你亲手创造的第一个数字生命所发出的第一声问候。这个过程揭示了服务器工作的本质:持续监听、接收请求、处理逻辑、返回响应,周而复始。
掌控请求与响应的艺术
服务器一旦运行起来,便置身于信息的洪流之中。它必须能够精准地解析来自客户端的每一个请求,并给出恰当的回应。HTTP协议定义了多种请求方法,每一种都承载着不同的意图。最常见的GET方法用于获取资源,而POST方法则用于向服务器提交数据,例如表单信息。Node.js允许我们通过`req.method`属性来判断请求的类型,从而执行不同的业务逻辑。
对于GET请求,参数通常附加在URL之后,形如`?id=123`。我们可以借助`url`模块轻松解析这些查询字符串,提取出关键信息。相比之下,POST请求的数据则隐藏在请求体中。由于Node.js的`http`模块较为底层,处理POST数据需要监听`data`和`end`事件,像拼接碎片一样将流式数据逐步接收完整,再进行解析。这个过程体现了Node.js事件驱动和非阻塞I/O的精髓:它不会为了等待一块数据而阻塞整个线程,从而保证了在高并发下的卓越性能。
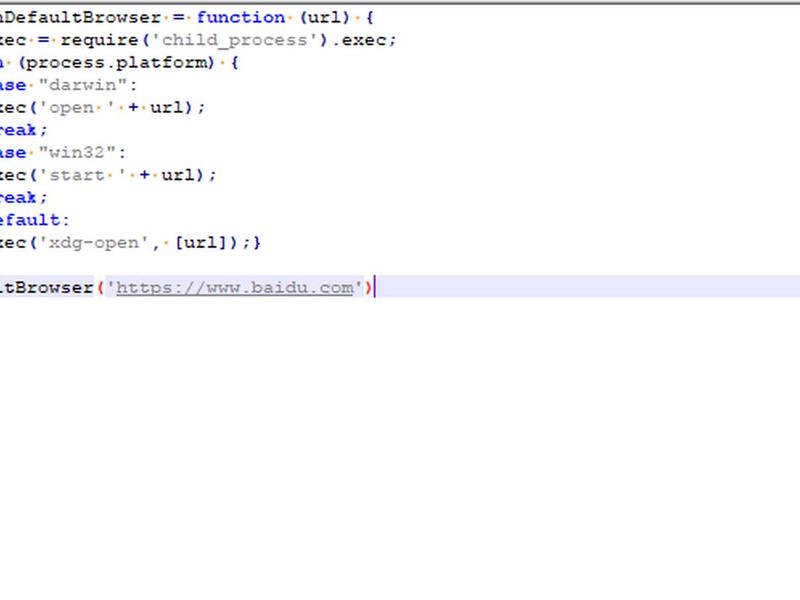
响应客户端时,我们需要设置正确的状态码和内容类型。例如,返回JSON数据时,应将`Content-Type`设置为`application/json`;返回HTML页面时,则设置为`text/html`。如果直接向客户端发送中文内容,可能会遇到乱码问题,此时需要手动在响应头中设置编码格式,如`utf-8`。通过`res.writeHead`设置头部,再通过`res.end`发送主体内容,一个完整的HTTP响应便构造完成,踏上了返回客户端的旅程。
迈向模块化与工程化
当服务器的功能从简单的“Hello World”扩展到复杂的业务系统时,将所有代码堆砌在一个文件里无疑是一场维护噩梦。这时,模块化与工程化的思想便如灯塔般指引方向。将代码拆分为独立的模块,不仅结构清晰,更便于团队协作和功能扩展。
一种常见的做法是将路由管理与业务逻辑分离。可以创建一个专门的`router.js`文件,它像一个交通指挥中心,根据请求的不同路径和方法,将流量导向对应的处理函数。而具体的业务逻辑,如用户登录、数据查询等,则被封装在`controller`模块中。这种分离使得代码的职责更加单一,当需要修改某个功能或添加新接口时,影响范围被控制在最小限度。
进一步地,我们可以利用像Express这样的流行框架来搭建服务器。Express在原生`http`模块之上,提供了一套更简洁、更强大的API和丰富的中间件生态。它简化了路由定义、请求参数解析、静态文件服务等常见任务。使用框架并非放弃对底层的理解,而是站在巨人的肩膀上,将精力更聚焦于业务创新,从而极大地提升开发效率和项目的可维护性。
保障安全与优化性能
在互联网的丛林中,暴露在外的服务器时刻面临着各种安全威胁。构建一个安全的服务器与构建一个能运行的服务器同等重要。常见的安全风险包括恶意脚本注入、不安全的依赖包以及敏感信息泄露等。从一开始就将安全思维融入开发过程至关重要。
对于Web应用,设置内容安全策略(CSP)是防御跨站脚本攻击的有效手段。通过HTTP响应头,我们可以告诉浏览器只允许加载来自可信来源的脚本或样式。确保使用HTTPS协议来加密客户端与服务器之间的通信,防止数据在传输过程中被或篡改。对于依赖的第三方npm包,需要定期使用安全审计工具检查已知漏洞,并尽量锁定依赖版本,避免供应链攻击。
性能优化则是另一个永恒的主题。Node.js的单线程事件循环模型虽然高效,但不恰当的同步操作或回调地狱仍可能阻塞整个进程。对于计算密集型任务,可以考虑将其分流到工作线程或子进程。利用缓存机制,如将频繁读取的静态资源或数据库查询结果缓存起来,可以显著减少I/O操作,提升响应速度。监控服务器的内存使用和事件循环延迟,有助于及时发现潜在的性能瓶颈。
拥抱前沿架构与未来
技术浪潮奔涌不息,Node.js服务器开发也在不断进化。为了提升网站在搜索引擎中的可见度,即SEO优化,传统的纯客户端渲染的单页应用面临挑战。服务器端渲染(SSR)和静态站点生成(SSG)等技术应运而生。它们能够在服务器端提前生成完整的HTML页面,让搜索引擎爬虫和网络速度较慢的用户都能快速获取内容。
Next.js、Nuxt.js等现代框架,无缝集成了这些能力,使得基于Node.js构建高性能、对SEO友好的Web应用变得更加容易。随着实时交互需求的增长,WebSocket协议在Node.js生态中也得到了广泛应用,使得开发在线聊天、实时协作工具等场景变得得心应手。这些前沿架构不仅提升了用户体验,也拓展了Node.js服务器的能力边界。
展望未来,随着云原生和Serverless架构的普及,Node.js轻量、快速启动的特性使其成为函数计算等场景的理想选择。开发者或许不再需要关心服务器的具体运维,而是更专注于业务逻辑本身。无论形态如何变化,理解如何用Node.js构建Web服务器的核心原理,始终是驾驭这些高级技术和架构的坚实基础。
以上是关于使用node构建web服务器 - 如何使用nodejs创建web服务器的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:使用node构建web服务器 - 如何使用nodejs创建web服务器;本文链接:https://zwz66.cn/jianz/354395.html。
猜你喜欢
- 使用phpStudy搭建PHP环境步骤,使用phpstudy搭建php环境步骤 2026-09-21
- 使用nodejs搭建服务器 如何使用nodejs创建web服务器 2026-09-21
- 使用lamp搭建博客 使用lamp搭建web服务器 2026-09-21
- 使用lamp搭建web服务器;lamp搭建服务器教程 2026-09-21
- 使用kvm服务创建虚拟机,使用kvm服务创建虚拟机的命令 2026-09-21
- 使用IIS搭建网站的步骤,使用iis搭建网站的步骤有哪些 2026-09-21
- 使用iis搭建网站 - 使用iis搭建网站的目的 2026-09-21
- 使用iis搭建web服务器、使用iis搭建web服务器发布网站 2026-09-21
- 使用iis建立www服务器的步骤 使用iis建立www服务器的步骤是 2026-09-21
- 使用hugo搭建公司网站(搭建网站找什么公司) 2026-09-21







