使用ftp传输数据(ftp传输数据的端口)
-
使用,ftp,传输,数据,的,端口,在,数字,信息,的,

- 建站百科知识-小虎建站百科知识网
- 2026-09-21 10:25
- 小虎建站百科知识网
使用ftp传输数据(ftp传输数据的端口) ,对于想了解建站百科知识的朋友们来说,使用ftp传输数据(ftp传输数据的端口)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字信息的汪洋大海中,文件传输协议(FTP)犹如一座古老而坚固的桥梁,承载着无数比特流在客户端与服务器之间穿梭。你是否曾好奇,这条无形的数据高速公路究竟是如何建立的?其背后,FTP数据传输端口扮演着至关重要的角色,它们是网络通信的专属“门牌号”,是连接发起与数据流动的物理逻辑交汇点。理解这些端口,不仅是技术人员的必修课,更是每一位希望高效、安全管理数字资产用户的通关密钥。本文将带你潜入FTP协议的深处,揭开其端口运作的神秘面纱,探索从基础原理到安全实践的完整图景。
一、端口基础:FTP的双通道架构
FTP协议的精妙之处,在于其创造性地采用了分离的双通道设计。这并非一条拥挤的单行道,而是由控制连接与数据连接构成的精密协作系统。
控制连接,通常固定在21号端口,它是整个FTP会话的“指挥中枢”。所有命令与响应,例如登录认证、切换目录、列出文件列表等指令,都通过这条连接进行交互。它始终保持开启状态,如同一位永不休息的调度员,确保会话的持续与管理。而数据连接则灵活多变,专司实际文件的传输重任。在主动模式下,服务器使用20号端口主动向客户端发起数据连接;在被动模式下,则由服务器临时开启一个大于1023的随机端口,等待客户端连接。这种将控制信令与数据流分离的架构,极大地提高了传输的灵活性与效率,使得文件传输与命令处理可以并行不悖。
这种设计的优势显而易见。它允许用户在传输一个大文件的继续浏览服务器目录或发送其他指令,而不必等待传输完成。也为不同的传输模式(主动与被动)和数据类型(ASCII文本或二进制流)提供了清晰的逻辑分离。理解这一基础架构,是驾驭FTP传输、诊断连接问题的第一步。
二、运行模式:主动与被动的博弈
FTP的两种核心运行模式——主动模式与被动模式,是围绕数据连接建立方式展开的一场精妙博弈。选择何种模式,往往决定了传输能否成功穿越复杂的网络环境。
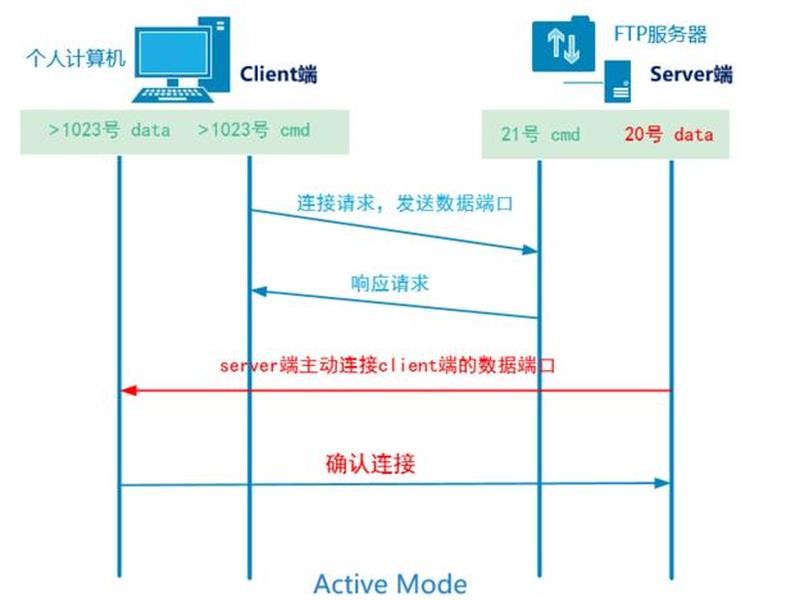
在主动模式下,整个流程充满“主动性”。客户端首先通过一个随机端口(大于1023)向服务器的21号端口发起控制连接。当需要传输数据时,客户端会在控制通道上告诉服务器:“请用你的20号端口,连接我的某个随机数据端口。”随后,服务器便主动从20号端口出发,去连接客户端指定的那个端口。这种模式在早期网络结构简单、防火墙规则宽松的环境中运行良好。在现代网络环境下,客户端的防火墙常常会阻止外部主动发起的连接请求,从而导致数据连接建立失败,出现“连接超时”或“无法建立数据连接”的经典错误。
被动模式成为了当今更为主流和通用的选择。在被动模式下,数据连接的发起者变成了客户端。建立控制连接后,当需要传输数据时,客户端发送PASV命令。服务器则会回应:“我已在本机开启了一个随机端口(例如5000),请你来连接它。”随后,客户端主动去连接服务器的这个随机端口。这种方式巧妙地规避了客户端防火墙的拦截,因为连接请求是从内部发起的。对于服务器管理员而言,这需要确保防火墙开放一段高端口号范围,以允许外部客户端的连接。理解这两种模式的差异与适用场景,是解决大多数FTP连接问题的关键所在。
三、端口与安全:无法回避的脆弱性
尽管FTP历史悠久、应用广泛,但其在安全性方面的固有缺陷也广为人知,而这些缺陷与端口的通信方式息息相关。最突出的问题在于明文传输。无论是用户名、密码,还是传输的文件内容,在传统的FTP协议中都是未经加密的“裸奔”状态。这意味着,任何能够截获网络数据包的人,都可以轻易窥探到这些敏感信息。端口21和20(或随机端口)上流淌的,可能是企业的机密文档,也可能是个人的隐私数据。
FTP服务器本身也可能成为攻击目标。例如,黑客可能通过暴力破解尝试登录,触发服务器的最大登录次数限制,从而导致合法用户账户被锁定,构成一种拒绝服务攻击。匿名FTP功能如果配置不当,可能无意中将服务器上的敏感目录暴露给整个互联网。这些安全风险,使得在公共网络或不信任的网络中使用传统FTP变得危机四伏。
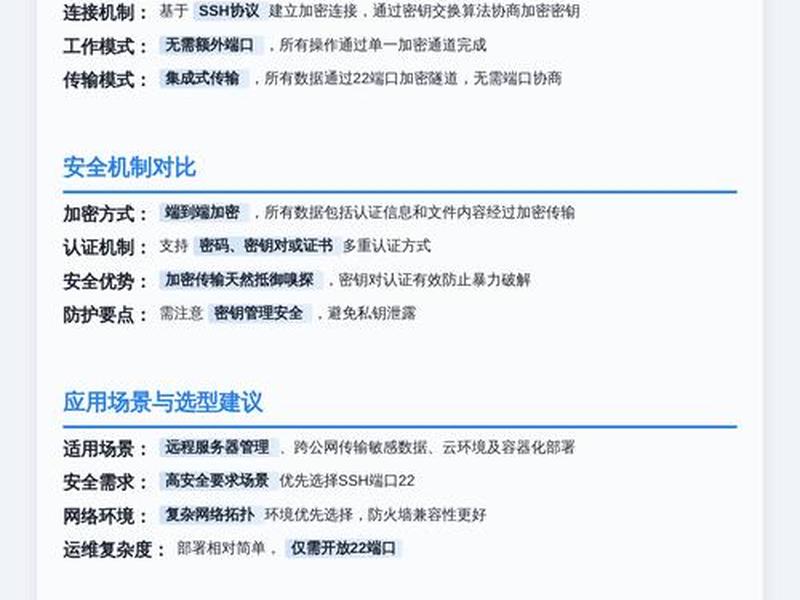
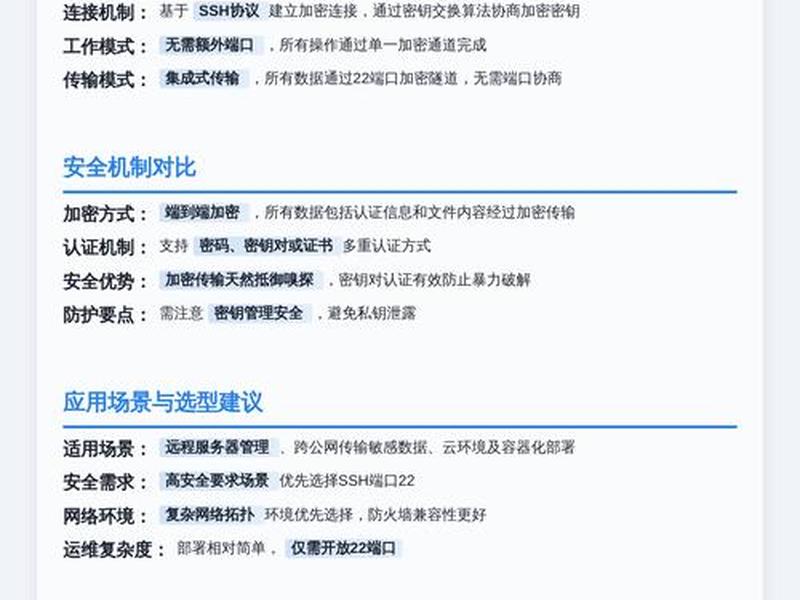
为了应对这些挑战,衍生出了更安全的协议变种,如FTPS和SFTP。FTPS是在FTP基础上添加了SSL/TLS加密层,对控制通道和数据通道都进行加密。SFTP则是基于SSH协议的文件传输方式,它通常只使用一个端口(默认22),并通过SSH隧道提供强加密和身份验证。在当今对数据安全要求极高的环境下,了解传统FTP的弱点,并积极采用更安全的替代方案或加固措施,是必不可少的。
四、配置与实践:从搭建到优化
掌握理论之后,真正的考验在于实践配置与优化。搭建一个FTP服务器,例如在Linux上使用vsftpd,是一系列细致步骤的组合。首先需要配置YUM源并安装软件,接着关闭防火墙或配置放行规则(开放21端口和指定的被动模式端口范围),并调整SELinux策略。核心在于编辑配置文件,例如设置匿名访问权限、本地用户权限、启用被动模式并指定端口范围、限制用户目录等。
客户端的连接同样有多种选择。除了专门的FTP客户端软件如FileZilla、FlashFXP外,现代操作系统也提供了基础支持。在Windows资源管理器或浏览器的地址栏直接输入`ftp://服务器地址`可以进行基本访问。在Linux命令行中,可以使用`ftp`或功能更强大的`lftp`命令进行连接和操作。一个常见的优化实践是,在内网或高度信任的环境中使用主动模式以获得最佳兼容性;而在需要通过互联网访问或客户端处于企业防火墙/NAT之后时,则优先使用被动模式。
对于传输模式的選擇也至关重要。FTP支持ASCII模式和二进制模式。传输纯文本文件时,ASCII模式可以自动转换不同操作系统间的行结束符(如CR/LF)。而传输图片、压缩包、可执行程序等非文本文件时,则必须使用二进制模式,否则文件将会损坏。每次连接时根据传输内容正确选择模式,是保证文件完整性的基本要求。
五、超越FTP:现代环境下的演进与替代
随着时代发展,传统FTP在现代企业环境中面临诸多挑战,催生了新一代的文件交换解决方案。传统FTP缺乏细粒度的权限控制、审批审计流程和完整的操作日志,在满足企业合规性要求(如等保)时显得力不从心。传输大文件时不稳定、不支持文件夹直接传输、无法断点续传等问题,也影响了业务效率。
许多企业开始转向部署专业的跨网文件安全交换系统。这类系统不仅继承了FTP文件传输的核心功能,更集成了全面的安全管控能力。它们通常提供基于Web的友好界面,支持完整的审批流,能够在传输前后进行病毒查杀和内容安全检测(DLP),并记录全流程操作日志以供审计。内置的高性能私有传输协议克服了FTP在传输稳定性和效率上的缺陷,支持超大文件、海量小文件的可靠传输及断点续传。
从本质上说,FTP协议定义了文件传输的基础范式,而现代解决方案则在其骨架之上,填充了安全、管理、效率和用户体验的血肉。理解FTP端口与传输机制,为我们评估、选择乃至设计更先进的文件服务方案,奠定了坚实的技术基石。
六、未来展望:古老协议的现代启示
尽管新技术层出不穷,但FTP及其端口设计所蕴含的基础网络思想依然闪烁着智慧的光芒。其控制与数据分离的架构,影响了后来许多网络协议的设计。对端口功能的明确划分(命令端口与数据端口),体现了清晰的模块化思维。
在今天,当我们讨论微服务间的API网关、数据面与控制面的分离时,依然能看到类似设计哲学的影子。FTP协议在特定领域(如无交互的自动化脚本、遗留系统支持)仍保有一席之地。更重要的是,学习FTP如同学习计算机网络的“活化石”,它能帮助我们深刻理解客户端-服务器模型、TCP连接、防火墙与NAT穿越等核心概念。
作为互联网的基石之一,FTP的故事远未结束。它提醒我们,在追求高效与便捷的绝不能忽视安全这一生命线。从明文传输到强制加密,从简单对接到全流程管控,文件传输技术的演进史,正是一部不断提升的安全性、可靠性与易用性的奋斗史。
以上是关于使用ftp传输数据(ftp传输数据的端口)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:使用ftp传输数据(ftp传输数据的端口);本文链接:https://zwz66.cn/jianz/354383.html。
猜你喜欢
- 使用hexo搭建个人博客(hexo github搭建个人博客(超详细教程)) 2026-09-21
- 使用dw做一个简单的网页,怎么用dw做一个简单的网页 2026-09-21
- 使用dreamweaver建立站点的基本步骤 - 在dreamweaver建立站点的作用? 2026-09-21
- 使用dreamweaver建立和管理站点实验报告 - 使用dreamweaver建立和管理站点的实验报告 2026-09-21
- 使用div+css制作网页、如何使用css和div制作网页 2026-09-21
- 使用div css制作网站;如何使用css和div制作网页 2026-09-21
- 使用cms快速搭建商业网站;使用cms快速搭建商业网站的方法 2026-09-21
- 使用apache搭建web站点;在apache服务器上创建web站点 2026-09-21
- 使用apache搭建web站点,使用apache部署web网站 2026-09-21
- 体验服平台使用教程 体验服平台使用教程在哪 2026-09-21







