企业网络从零搭建 企业网络从零搭建方案
-
企业,网络,从,零,搭建,方案,在,数字化,转型,

- 建站百科知识-小虎建站百科知识网
- 2026-09-21 03:00
- 小虎建站百科知识网
企业网络从零搭建 企业网络从零搭建方案 ,对于想了解建站百科知识的朋友们来说,企业网络从零搭建 企业网络从零搭建方案是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字化转型浪潮席卷全球的今天,企业网络已不再是简单的“连通即可”的附属品,而是驱动业务增长、保障数据安全、提升运营效率的核心神经系统。一个规划得当、架构稳健的网络,如同城市的血脉与骨架,默默支撑着每一项业务的流畅运转。面对从零开始的网络搭建,许多企业决策者与技术负责人常感到无从下手——是简单堆砌设备,还是进行系统化设计?本文将为您揭示一套完整、可落地的企业网络从零搭建方案,从顶层设计到实战配置,一步步引导您构建起高效、稳定、安全的企业数字基座。
第一步:需求深潜与蓝图规划
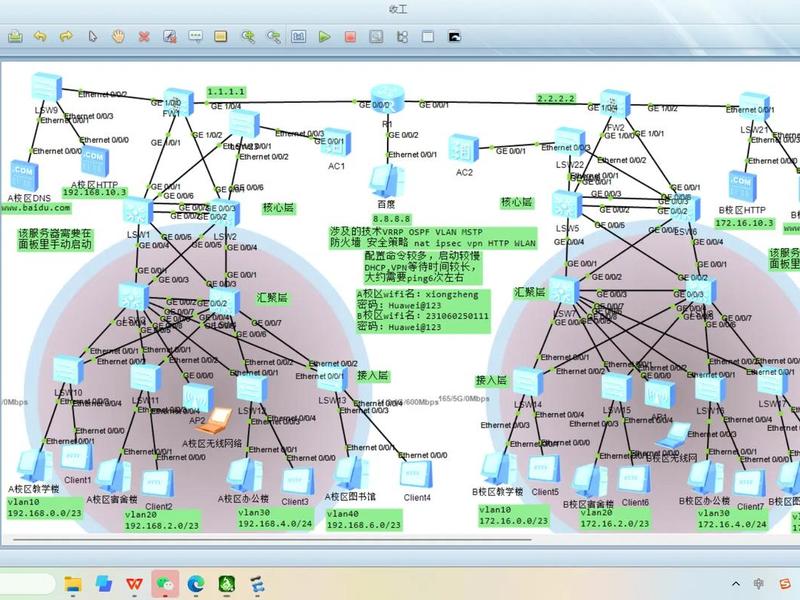
搭建企业网络绝非购买设备后的简单连线,其成败首先取决于精准的需求分析与前瞻性的规划。这一阶段的核心是回答“网络为谁服务”以及“需要承载什么”。不同规模与业务类型的企业,需求天差地别。一个专注于电商直播的企业,其生命线在于极高的带宽与极低的网络延迟,以确保高清流媒体传输无卡顿;而对于一个传统制造企业,网络的长期稳定性、设备兼容性与可控的维护成本可能更为关键。
必须进行彻底的业务场景梳理。这包括统计终端数量(员工电脑、IP电话、监控摄像头、物联网传感器等),明确关键应用类型(如ERP系统、视频会议、云存储、内部协作平台)。在此基础上,将性能需求量化:根据业务高峰期的数据流量估算带宽,并通常预留20%-30%的冗余以应对突发流量和未来增长。需要对网络拓扑结构进行预研,常见的星型、树型、环型拓扑各有优劣。星型拓扑管理集中、部署简单,但存在核心节点单点故障风险;树型拓扑层次清晰、易于扩展,是现代企业网络的主流选择;环型拓扑则能提供链路冗余,但配置相对复杂。规划时,需在成本、可靠性与管理复杂度间找到最佳平衡点。
第二步:硬件选型与架构设计
当蓝图清晰后,便进入将构想变为现实的硬件选型与架构设计阶段。硬件是网络的物理骨骼,选型需兼顾性能、可靠性、安全性与未来扩展性。核心设备通常包括路由器、交换机、防火墙及无线接入点(AP)。
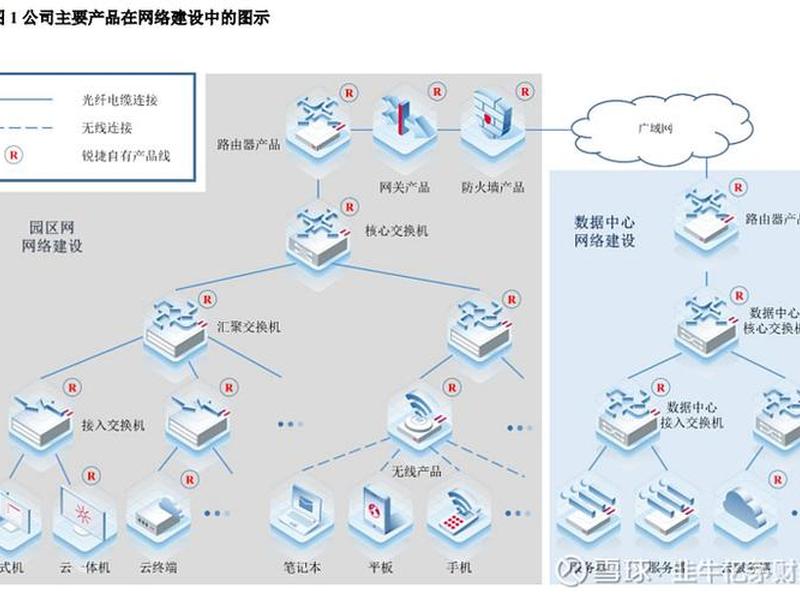
路由器作为连接内网与外网的“交通总指挥”,需根据企业出口带宽和用户数量选择。中小企业可能选择高性能多WAN口企业级路由器,支持链路聚合与负载均衡;而中大型企业可能考虑采用软件定义路由方案,以获得更灵活的流量管理与策略控制。交换机是数据高速转发的“枢纽”,需根据网络层次选择。接入层交换机需具备足够的端口密度,并支持PoE(以太网供电)以便为无线AP、IP电话等设备供电;核心层交换机则需要强大的背板带宽和处理能力,支持三层路由、VLAN间通信及堆叠技术,以实现冗余和简化管理。
网络架构设计上,中小型企业常采用经典的“核心-接入”两层架构,简化管理;对于部门较多、规模较大的企业,则推荐“核心-汇聚-接入”三层架构,实现更精细的流量控制和安全管理。无论何种架构,都必须将网络安全作为基石进行一体化设计,部署下一代防火墙(NGFW),构建从边界到内部、从终端到应用的立体防护体系。
第三步:逻辑配置与安全隔离
硬件就位后,赋予网络“智慧”与“秩序”的关键在于逻辑配置。这是将物理连接转化为智能、安全、高效业务承载平台的核心步骤。首要任务是进行IP地址规划,采用私有地址段(如192.168.0.0/16, 10.0.0.0/8),并划分合理的子网,确保地址充足且管理有序,避免未来扩容时出现地址冲突。
紧接着是实施VLAN(虚拟局域网)划分。这是实现网络逻辑隔离、提升安全性与管理效率的神奇工具。通过将不同部门(如行政、财务、研发)、不同功能区域(办公区、访客区、服务器区)划分到不同的VLAN中,可以有效隔离广播域,提升网络性能,更重要的是,为后续实施访问控制策略奠定了基础。例如,可以将财务部的服务器划入一个独立的VLAN,并严格限制其他部门的访问。
在VLAN划分的基础上,必须配置严格的访问控制策略。基于“最小权限原则”,在核心交换机或防火墙上配置访问控制列表(ACL),明确规定哪些网段可以访问哪些资源。例如,只允许研发VLAN访问代码服务器,只允许特定管理VLAN访问网络设备。部署服务质量(QoS)策略,为视频会议、语音通话等实时性要求高的业务分配更高的带宽优先级,保障关键业务体验流畅。
第四步:无线覆盖与移动办公
在移动办公成为常态的今天,稳定、高速、安全的无线网络是企业网络不可或缺的一部分。无线网络设计首先要进行专业的现场勘测,根据办公环境的面积、结构、建筑材料(特别是金属和混凝土对信号的衰减)来确定无线接入点(AP)的数量与部署位置,确保信号全覆盖且无盲区。
采用“无线控制器(AC)+瘦AP(FIT AP)”的集中管理架构是当前企业级无线网络的主流方案。AC负责统一管理所有AP,实现配置下发、射频优化、负载均衡和用户漫游。当员工在办公区内移动时,AC能协调AP实现毫秒级无缝漫游,保证业务连接不中断。必须为无线网络设置独立的管理VLAN和业务VLAN,与有线网络进行逻辑隔离。务必为访客网络设置单独的SSID和VLAN,并启用Portal认证或密码认证,将其完全隔离在内网之外,严防安全风险渗入。
第五步:实施部署与规范上线
精心设计的方案最终需要通过严谨的工程实施落地。实施阶段必须遵循标准化流程。首先进行布线施工,采用高品质的六类或超六类网线,乃至光纤用于主干链路,确保物理链路的传输性能与稳定性。强弱电线缆应分开敷设,减少干扰。所有线缆、端口、设备都应贴上清晰的标签,建立完整的物理拓扑文档,这对日后运维排查故障至关重要。
设备上架与配置应遵循“先备份,再试点,后全量”的原则。在更改任何现有配置或部署新设备前,务必做好配置备份。可以先在一个非核心区域或部门进行小规模试点部署,验证网络设计与配置的正确性,待运行稳定后再逐步推广至全网。全部部署完成后,必须进行全面的测试验收,包括连通性测试、带宽测试、延迟测试、VLAN隔离测试、ACL策略验证以及故障切换测试(如模拟核心设备宕机)。
第六步:持续运维与监控优化
网络上线并非项目的终点,而是持续运维的起点。必须建立主动的运维监控体系。部署网络监控系统(如Zabbix, PRTG, 或各厂商的网管平台),对核心路由器、交换机、防火墙、服务器的端口流量、CPU/内存利用率、关键服务状态等进行7x24小时监控,并设置阈值告警,以便在问题影响业务前及时发现。
定期进行配置备份、系统日志审计和安全漏洞扫描是维持网络健康的必修课。随着业务发展,网络需要不断优化与迭代,可能涉及带宽扩容、新增VLAN、策略调整或架构升级。每一次变更都应有严格的变更管理流程。最终,一个优秀的企业网络应该是动态的、可生长的,能够灵活适应业务需求的变化,持续为企业的数字化转型提供强劲而稳定的动力。
以上是关于企业网络从零搭建 企业网络从零搭建方案的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:企业网络从零搭建 企业网络从零搭建方案;本文链接:https://zwz66.cn/jianz/354055.html。
猜你喜欢
- 企业网络宽带安装;企业网络宽带安装流程 2026-09-21
- 企业网络交换机搭建、利用交换机搭建办公网络 2026-09-21
- 企业网线收费标准 企业网线收费标准文件 2026-09-21
- 企业网线接法 - 企业网线接法图片 2026-09-21
- 企业网线怎么连接路由器,企业网线怎么连接路由器上网 2026-09-21
- 企业网线建站教程,企业网线建站教程图片 2026-09-21
- 企业网线建站教程图片高清、企业网线建站教程图片高清版 2026-09-21
- 企业网线建站教程图片大全、企业网线建站教程图片大全集 2026-09-21
- 企业网线建站教程图片 企业网线建站教程图片大全 2026-09-21
- 企业网线布局 - 企业网线布局图 2026-09-21







