人人站cms,人人站cms 文件包含漏洞
-
人人,站,cms,文件,包含,漏洞,在,数字化,浪潮,

- 建站百科知识-小虎建站百科知识网
- 2026-09-20 17:47
- 小虎建站百科知识网
人人站cms,人人站cms 文件包含漏洞 ,对于想了解建站百科知识的朋友们来说,人人站cms,人人站cms 文件包含漏洞是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字化浪潮席卷全球的今天,企业网站已成为展示形象、连接客户的核心门户。人人站CMS,作为一款基于PHP+MySQL构建、以TP6.0框架为核心的开源内容管理系统,因其“简单、安全、易用”的特性,赢得了众多站长的青睐,被誉为“万能建站工具”。它凭借模板分离、全站静态化、强大的系统模型与采集功能,让网站建设变得前所未有的高效。在光鲜亮丽的功能背后,一个潜藏的致命威胁——文件包含漏洞,如同幽灵般游荡,随时可能将精心构建的数字王国毁于一旦。本文将深入剖析人人站CMS可能面临的这一核心安全挑战,揭示其原理、危害与防御之道,为您的网站筑牢安全防线。
漏洞本质:动态包含的双刃剑
文件包含漏洞,本质上是一种高危的代码注入漏洞。其根源在于PHP等脚本语言提供的文件包含功能(如 `include`、`require` 函数)。开发者为了提升代码复用性,常将可重复使用的函数或页面模块(如页眉、菜单)写入独立文件,在需要时动态包含进来。这本是提升开发效率的利器。
当程序在包含文件时,如果未对用户可控的输入参数(如URL中的`file`参数)进行严格过滤和验证,攻击者便能通过篡改该参数,诱导服务器去包含并执行恶意构造的脚本文件。这相当于为黑客打开了服务器的后门。在人人站CMS的某些应用场景或历史版本中,若对用户输入的处理存在疏忽,此类风险便可能悄然滋生。
此漏洞的可怕之处在于其极高的灵活性。攻击者并非直接攻击核心代码,而是利用程序固有的、合法的功能机制实现非法目的。一旦成功,服务器将完全信任并执行攻击者指定的代码,无论该代码来自何处。
攻击路径:本地与远程的致命合击
文件包含漏洞主要分为两种类型:本地文件包含(LFI)和远程文件包含(RFI),两者结合可形成毁灭性的攻击链。
本地文件包含(LFI) 允许攻击者读取或执行服务器本地的敏感文件。例如,通过构造包含路径遍历序列(如 `../../../etc/passwd`)的参数,攻击者可以窃取系统密码文件、配置文件、数据库连接信息甚至应用程序源码。在人人站CMS环境中,若存在LFI,攻击者可能读取数据库配置文件,从而直接接管整个网站数据库。
远程文件包含(RFI) 则更为凶险。当服务器配置允许包含远程URL(`allow_url_include` 设置为On)时,攻击者可以将参数指向一个托管在外部服务器上的恶意脚本。服务器会毫无戒备地去请求并执行这个远程脚本,使得攻击者能够完全绕过上传限制,直接植入Webshell,获得服务器控制权。尽管现代PHP版本默认关闭此配置,但不正确的服务器环境搭建或历史遗留问题仍可能打开这个潘多拉魔盒。
更令人警惕的是,攻击者常利用“漏洞组合拳”。例如,先通过一个限制不严的文件上传功能,上传一个包含恶意代码的图片木马,再利用文件包含漏洞去执行这个图片文件中的代码。这种“上传+包含”的组合,能将两个看似低危的漏洞转化为夺取系统最高权限的利器。
实际危害:从数据泄露到全面沦陷
文件包含漏洞一旦被利用,其造成的后果是灾难性的,远超普通人的想象。首当其冲的是敏感信息泄露。攻击者可以遍历目录,读取服务器上的日志文件、备份文件、源代码文件,从中提取数据库密码、管理员账号、用户隐私数据乃至商业机密。
进而,攻击者能够实现远程代码执行(RCE)。这是漏洞利用的终极形态。通过包含恶意脚本,攻击者可以在服务器上执行任意系统命令,比如创建后门账户、安装勒索软件、将服务器变为僵尸网络节点、或发起进一步的内部网络攻击。对于使用人人站CMS搭建的电商、企业官网而言,这意味着一夜之间,、交易记录、核心资料可能全部被盗或加密勒索。
该漏洞还会导致网站被篡改与挂马。攻击者可以轻易修改网站首页或关键页面,插入、等非法内容或恶意跳转代码,这不仅严重损害企业品牌形象,更可能导致网站被搜索引擎屏蔽,流量尽失。对于依赖线上业务的企业,这无疑是灭顶之灾。
核心成因:疏忽与过时埋下的祸根
人人站CMS若出现文件包含漏洞,其核心成因往往源于开发和运维环节的几处疏忽。首要原因是未对用户输入进行充分过滤。程序在接收用于指定包含文件路径的参数时,如果直接信任并拼接使用,而未严格检查其中是否包含路径遍历符(`../`)或空字节,就会为攻击者敞开大门。
其次是不安全的服务器配置。尤其是对于旧版本或运维不当的服务器,可能仍开启着 `allow_url_include` 或 `allow_url_fopen` 等危险选项,为远程文件包含创造了条件。许多站长在安装系统后,忽略了PHP安全配置的优化。
第三是系统与组件的过时。人人站CMS作为开源项目,其核心框架(如ThinkPHP)及自身版本会持续更新以修复已知安全漏洞。如果网站长期不更新,运行在存在已知漏洞的旧版本上,就等于将自身暴露在公开的攻击脚本之下。陈旧的插件和模板也可能引入不安全的包含代码。
全面防御:构筑纵深安全壁垒
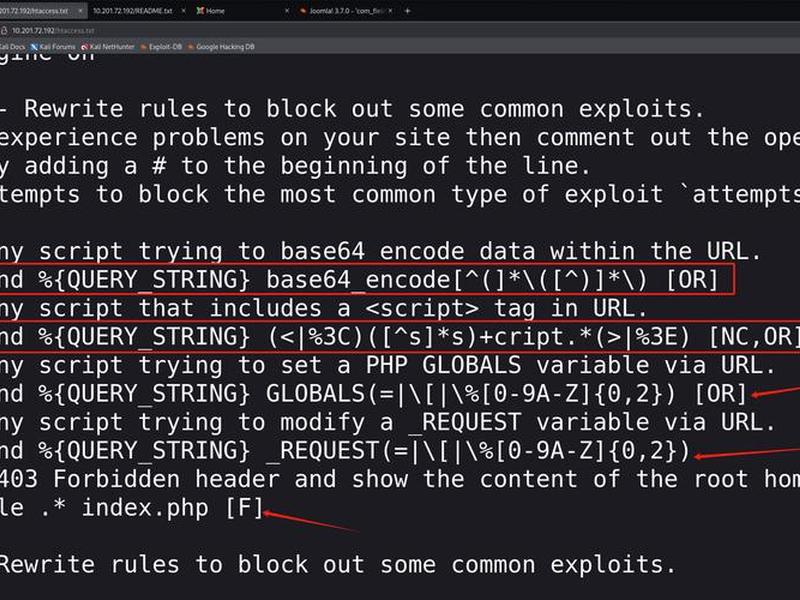
面对文件包含漏洞的威胁,防御必须多层次、全方位。第一道防线是严格的输入验证与过滤。对所有用户输入,特别是用于文件操作的参数,实施“白名单”机制是最佳实践。即只允许包含预设的、安全的文件列表。必须过滤掉 `../`、`php://`、`http://` 等危险字符和协议。
第二,优化服务器与应用程序配置。务必在PHP配置中关闭 `allow_url_include` 和 `allow_url_fopen`(除非业务必需)。将包含文件存储在Web根目录之外的独立目录,并使用固定的前缀或映射机制来引用它们,避免直接使用用户输入拼接路径。
第三,坚持系统与组件的及时更新。定期关注人人站CMS官方发布的安全更新和补丁,并及时升级到最新稳定版本。保持PHP运行环境、数据库以及所有使用的插件、模板均为最新版本,消除已知漏洞。
第四,实施最小权限原则与安全审计。确保Web服务器进程仅拥有运行所需的最小文件系统权限。定期进行代码安全审计和渗透测试,尤其是在网站功能变更或添加新模块后。使用Web应用防火墙(WAF)可以帮助拦截和识别常见的包含攻击payload。
未来展望:安全是持续的过程
在网络安全这场没有终点的攻防战中,文件包含漏洞只是众多威胁中的一个典型代表。对于人人站CMS的用户和开发者而言,真正的安全并非一劳永逸地安装某个版本,而是一种贯穿于设计、开发、部署、运维全生命周期的意识和实践。
选择像人人站CMS这样活跃开发、社区支持良好的开源系统本身是明智的,因为它意味着漏洞能被更快地发现和修复。但主动权始终掌握在网站管理者手中。通过建立规范的安全开发流程、养成定期备份和更新的习惯、提升全员安全意识,才能将风险降至最低。
技术永远在演进,攻击手段也在不断翻新。今天有效的防御策略,明天可能需要调整。唯有保持警惕,持续学习,构建动态、纵深的安全防御体系,才能确保基于人人站CMS搭建的网站,在享受其便捷与高效的真正屹立于安全的基石之上,抵御来自暗处的每一次冲击。
以上是关于人人站cms,人人站cms 文件包含漏洞的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:人人站cms,人人站cms 文件包含漏洞;本文链接:https://zwz66.cn/jianz/353613.html。
猜你喜欢
- 人人站内信去哪里找回(人人网的站内信去哪里了) 2026-09-20
- 人人站cms插件、人人建站 2026-09-20
- 人人站cms建站教程,人人网站登陆 2026-09-20
- 人人站cms安装教程(人人站内信去哪里找回) 2026-09-20
- 人人站cms和易优cms哪个好 - 人人易购是一个干啥的平台 2026-09-20
- 人人站cms内容管理系统;人人站内信去哪里找回 2026-09-20
- 人人教学人人学怎么玩 人人学教育怎么样 2026-09-20
- 人人开发接单官网;程序员网上接单网站 2026-09-20
- 人人建站平台 人人登陆平台 2026-09-20
- 人人平台,人人讲平台 2026-09-20







