云服务器如何开端口(如何开放云服务器端口)
-
云,服务器,如何,开,端口,开放,在,数字,世界,

- 建站百科知识-小虎建站百科知识网
- 2026-09-19 20:45
- 小虎建站百科知识网
云服务器如何开端口(如何开放云服务器端口) ,对于想了解建站百科知识的朋友们来说,云服务器如何开端口(如何开放云服务器端口)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的浩瀚星海中,云服务器如同承载你业务与梦想的太空堡垒。你是否曾遭遇过这样的困境——精心部署的应用,却因一扇“门”未能打开,而无人问津?这扇“门”,便是端口。掌握云服务器端口开放的奥秘,就如同获得了启动堡垒所有功能的密钥,能让你的服务畅通无阻地连接世界。本文将为你揭开这层神秘面纱,手把手教你如何安全、高效地开启那扇至关重要的“门”。
理解端口:网络世界的门牌号
在深入操作之前,我们首先要理解端口的本质。你可以将云服务器的IP地址想象成一栋宏伟建筑的地址,而端口就是这栋建筑里成千上万个房间的门牌号。每个网络服务,无论是网页浏览(HTTP/HTTPS)、文件传输(FTP),还是远程管理(SSH),都“居住”在特定的“房间”里,通过唯一的端口号来标识。
端口号的范围从0到65535,它们被划分为不同的类别。其中,0到1023是“知名端口”,像80号房住着HTTP服务,443号房住着HTTPS服务,22号房则是SSH服务的家园。理解这些基础概念,是后续一切操作的地基。开放端口,本质上就是在服务器的虚拟防火墙上,为指定的“门牌号”设置一条通行规则,允许外部流量敲门进入对应的“房间”。
如果这扇“门”紧闭,即使你的服务程序在服务器内部运行得再好,外部用户也无法与之建立连接。端口配置是连接服务器内部世界与外部互联网的桥梁,其重要性不言而喻。
核心枢纽:云平台安全组配置
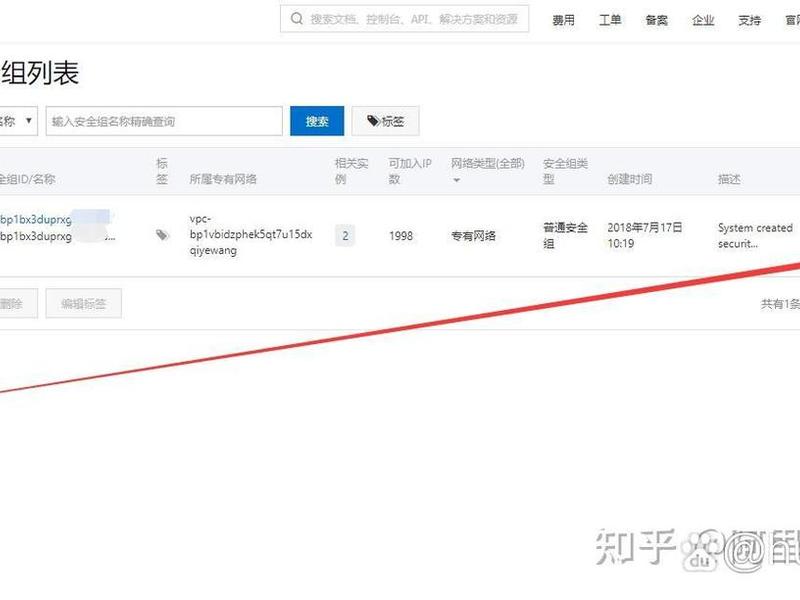
开放端口最主要的战场,就在各大云服务商提供的“安全组”或“防火墙”控制台中。这是云服务器特有的第一道,也是最重要的一道安全防线。无论你使用的是阿里云、腾讯云、AWS还是其他云平台,其核心逻辑都大同小异。
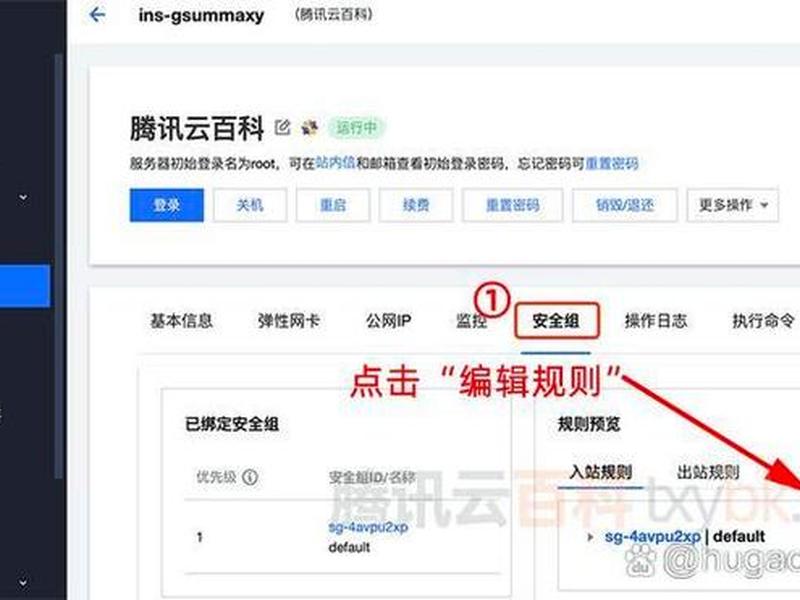
以阿里云为例,你需要在ECS实例的管理界面中找到“安全组”配置。在这里,你可以添加入方向规则。关键参数包括:端口范围(如80/80代表只开放80端口,80/100代表开放80到100端口)、授权对象(0.0.0.0/0代表允许所有IP访问,为安全起见,建议设置为特定IP段)以及协议类型(TCP或UDP)。腾讯云的操作也类似,在CVM实例的“安全组”设置中配置入站规则即可。
安全组规则是即时生效的,无需重启服务器。它为云服务器提供了一种灵活、集中的网络访问控制方式。务必牢记最小权限原则:只开放业务绝对必需的端口,避免将敏感服务端口(如数据库端口)暴露给整个互联网,这是保障服务器安全的第一要义。
系统防火墙:内部的第二道闸门
成功在云平台安全组放行端口后,流量抵达了服务器操作系统本身。系统自带的防火墙可能成为第二道屏障。常见的Linux发行版通常使用`firewalld`或`iptables`来管理防火墙。
如果你的服务器使用的是`firewalld`,可以通过几条简单的命令来开放端口。例如,要永久开放TCP协议的8080端口,可以依次执行`sudo firewall-cmd --zone=public --add-port=8080/tcp --permanent`和`sudo firewall-cmd --reload`。对于更传统的`iptables`,则需要使用`sudo iptables -A INPUT -p tcp --dport 8080 -j ACCEPT`来添加规则,并记得保存配置。
对于Windows服务器,则可以通过“高级安全Windows Defender防火墙”图形界面,添加入站规则,指定端口和允许的连接。确保云平台安全组与系统防火墙的配置一致,避免因内部阻拦而导致前功尽弃。配置完成后,最好在服务器内部使用`netstat -tuln`或`Get-NetTCPConnection`(Windows)命令,确认服务是否已在预期的端口上监听。
实战演练:以开放Web端口为例
理论需要结合实际。让我们以最常见的场景——为网站开放80(HTTP)和443(HTTPS)端口为例,进行一次完整的实战推演。假设你已在云服务器上安装好了Nginx或Apache等Web服务器软件。
登录云服务商控制台,进入目标服务器的安全组设置。添加两条入站规则:一条协议为TCP,端口范围填写80/80,授权对象根据需求设置;另一条同样为TCP,端口范围填写443/443。保存后,云网络层面的通道即被打通。
接着,连接到你的服务器。如果系统使用`firewalld`,运行命令`sudo firewall-cmd --permanent --add-service=http && sudo firewall-cmd --permanent --add-service=https && sudo firewall-cmd --reload`,可以一次性放行HTTP和HTTPS服务对应的标准端口。重启你的Web服务,例如`sudo systemctl restart nginx`。你的网站就应该能够通过公网IP或域名访问了。这个流程是大多数服务端口开放的通用模板。
安全加固与风险规避
开放端口意味着扩大攻击面,因此安全加固至关重要。绝对不要为了方便而长期开放22(SSH)、3389(RDP)等管理端口给所有IP(0.0.0.0/0)。最佳实践是仅允许来自你信任的固定IP地址或办公网络IP段的访问。对于数据库服务(如MySQL的3306端口、Redis的6379端口),更应严格限制,仅允许应用服务器所在的内部IP访问。
除了IP限制,还应考虑使用更安全的连接方式。例如,用SSH密钥认证替代密码登录,为Web服务配置SSL/TLS证书启用HTTPS加密传输。定期审查已开放的端口列表,关闭那些不再使用的服务端口,就像及时锁上不再使用的房间门。
开启日志审计功能,监控关键端口的异常访问尝试。许多云平台都提供流量审计和安全中心服务,可以帮助你及时发现潜在的暴力破解或扫描行为。安全是一个持续的过程,而非一劳永逸的设置。
验证与排错:确保通道畅通
配置完成后,如何验证端口是否真正开放?有多种工具可供使用。最直接的方法是从另一台外部网络的主机,使用`telnet`命令测试:`telnet 你的服务器IP 端口号`。如果连接成功,通常会看到一个空白屏幕或服务标识,这证明端口通畅。
如果`telnet`不可用,可以使用`nc`(netcat)命令:`nc -zv 你的服务器IP 端口号`。在线端口扫描工具也是一个便捷的选择,它们能模拟外部用户发起连接测试。如果测试失败,请按照从外到内的顺序排查:首先确认云安全组规则是否已正确应用且未冲突;其次检查服务器系统防火墙规则;最后确认目标服务进程是否正在运行并监听正确的端口。有条理的排查是解决网络连通问题的金钥匙。
以上是关于云服务器如何开端口(如何开放云服务器端口)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:云服务器如何开端口(如何开放云服务器端口);本文链接:https://zwz66.cn/jianz/352653.html。
猜你喜欢
- 云服务器如何接入vpc - 云服务器如何连接 2026-09-19
- 云服务器如何建站教程;云服务器如何建站教程视频 2026-09-19
- 云服务器如何建站教程视频,如何使用云服务器搭建网站 2026-09-19
- 云服务器如何建站教程图片 - 如何用云服务器搭建个人网站 2026-09-19
- 云服务器如何建站 - 如何用云服务器搭建个人网站 2026-09-19
- 云服务器如何建立网站 - 云服务器如何建立网站地址 2026-09-19
- 云服务器如何实现装虚拟机 云服务器如何实现装虚拟机操作 2026-09-19
- 云服务器如何安装sqlite3创建数据库 如何在云服务器安装mysql 2026-09-19
- 云服务器如何使用、云服务器 如何使用 2026-09-19
- 云服务器图片;云服务器图片高清 2026-09-19







