阿里云服务器添加用户,阿里云服务器添加用户怎么设置
-
阿里,云,服务器,添加,用户,怎么,设置,在,

- 建站百科知识-小虎建站百科知识网
- 2026-09-15 12:06
- 小虎建站百科知识网
阿里云服务器添加用户,阿里云服务器添加用户怎么设置 ,对于想了解建站百科知识的朋友们来说,阿里云服务器添加用户,阿里云服务器添加用户怎么设置是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在云计算的世界里,一台阿里云服务器ECS就像一座数字城堡,里面存储着您的核心数据与业务。城堡的大门若只有一把钥匙(主账号),不仅管理不便,更潜藏着巨大的安全风险。那么,如何为这座城堡配备不同的“门禁卡”,让团队成员各司其职、安全高效地工作呢?本文将深入揭秘“阿里云服务器添加用户”的奥秘,从基础操作到高阶安全实践,为您提供一份从入门到精通的完整攻略,让您轻松掌握用户管理的艺术,筑牢云端安全的第一道防线。
理解两种核心身份体系
在阿里云上为服务器添加用户,首要的是厘清两个关键概念:服务器操作系统用户与阿里云RAM用户。这是两条并行但目的迥异的路径,混淆它们可能导致权限失控或操作失败。
服务器操作系统用户,是指在ECS实例内部(如Linux或Windows系统)创建的系统账户。例如,您通过SSH登录后,使用`useradd`命令创建的就是这类用户。他们用于登录服务器本身,进行软件部署、文件操作等运维工作。其权限范围被限制在该台服务器内部,由操作系统自身的权限模型(如Linux的sudo、文件权限)管理。
而RAM用户,则是阿里云访问控制服务中的概念,它不直接关联某台具体的服务器,而是云端身份的化身。RAM用户通过控制台或API访问阿里云资源,其权限由您在RAM中授予的策略决定。一个RAM用户可以拥有启动、停止、查看多台ECS实例的权限,却可能无权登录任何一台服务器的操作系统。理解这一区别,是正确“添加用户”的基石。
操作系统内添加用户详解
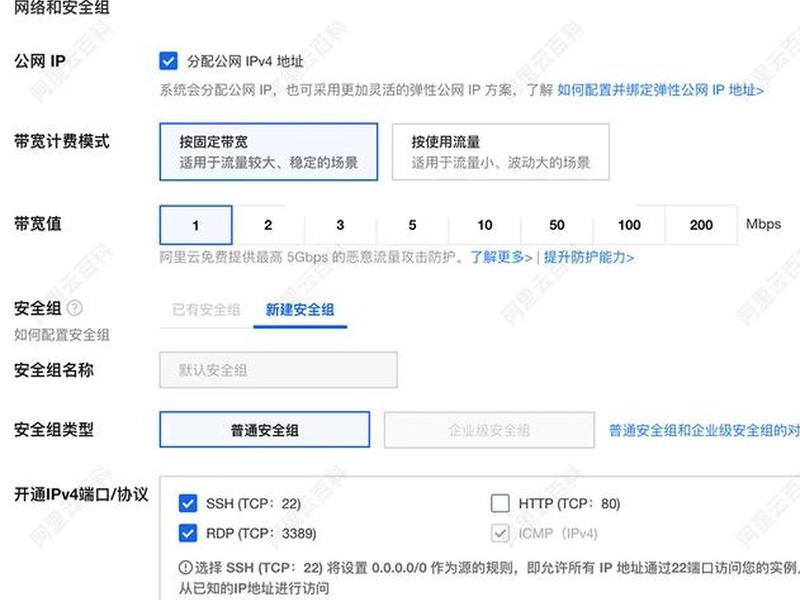
对于需要在服务器内部进行操作的系统用户,添加过程因操作系统而异。以最常见的Linux系统为例,这是一个充满命令行的精准世界。
您需要通过SSH工具,使用已有管理员账号(如root或ecs-user)连接到您的ECS实例。连接成功后,创建新用户的经典命令是`sudo useradd -m -s /bin/bash username`。其中,`-m`参数会自动创建用户的家目录,`-s`指定了登录shell。紧接着,使用`sudo passwd username`命令为用户设置一个强密码。密码应如坚固的盾牌,包含大小写字母、数字和特殊字符,长度建议不少于12位。
用户创建后,权限管理至关重要。直接赋予root权限是危险之举。更佳实践是使用`sudo`机制。通过`usermod -aG sudo username`命令将用户添加到sudo组,这样该用户在需要执行特权命令时,只需在命令前加上`sudo`并输入自己的密码即可。这既满足了运维需求,又遵循了最小权限原则,如同给用户一把可监管的“临时”,而非永久的最高权限。
云端RAM用户创建与授权
如果说操作系统用户是城堡内的房间管理员,那么RAM用户就是城堡外围不同区域的通行证管理者。创建RAM用户是云端精细化管控的第一步。
操作路径清晰明了:登录阿里云控制台,进入“访问控制RAM”服务。在用户管理页面,点击“创建用户”。您需要填写用户名、显示名称,并为其选择登录方式——控制台密码登录或编程访问(用于API调用的AccessKey)。强烈建议仅为需要控制台操作的人员开启密码登录,并为所有RAM用户强制启用多因素认证,为密码这把锁再加上一道动态密码锁。
创建完成后,空白的RAM用户没有任何权限。需要通过“授权”为其赋予生命。您可以直接附加系统策略(如AliyunECSFullAccess管理所有ECS权限),或更精细地创建自定义策略,精确到“允许对某台特定ECS执行重启操作”。更好的做法是先将权限授予RAM用户组,再将用户加入组。这种基于组的授权,如同一家公司的部门职能划分,极大地简化了用户入职、转岗时的权限调整流程,实现权限的批量、高效管理。
客户端与密钥的高效配置
对于开发者或运维工程师,频繁登录控制台并非高效之举。阿里云客户端与AccessKey的配置,开启了命令行与程序访问的便捷之门。
阿里云客户端是一个强大的桌面工具,配置后可直接管理资源。配置的核心在于添加“身份凭证”。在客户端设置中,选择添加账号,模式为AccessKey。这里的AccessKey ID和Secret,应来自您为此目的专门创建的RAM用户,切忌使用主账号的AccessKey。填入密钥后,设置默认地域,您就可以在客户端中快速切换、查看不同账号下的ECS资源了,实现“一窗办理,多账号统筹”。
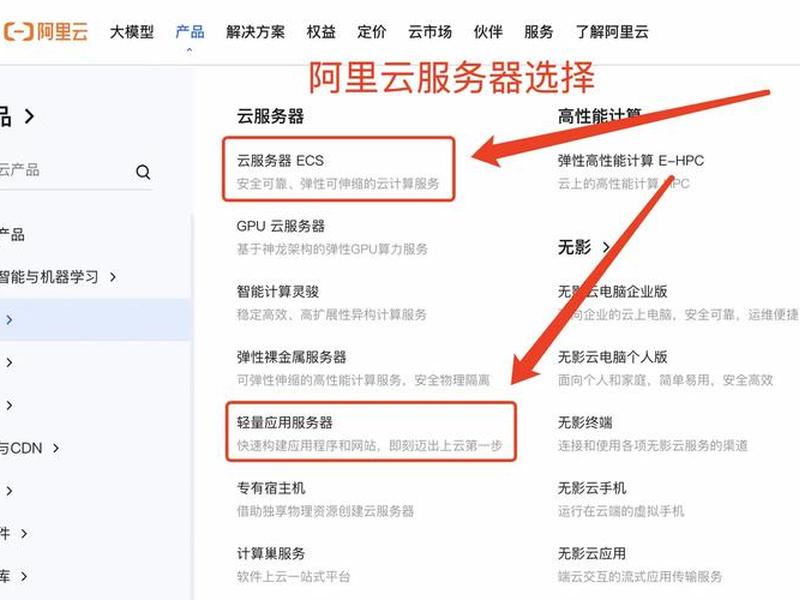
而对于自动化脚本、CI/CD流水线等程序调用场景,使用RAM角色的STS临时凭证是比永久AccessKey更安全的选择。它通过扮演一个拥有特定权限的角色来获取临时令牌,有效期通常几小时,即使泄露危害窗口也极小。这就好比派发一次性的临时,过期即废,从根源上降低了凭证泄露带来的持久风险。
贯穿始终的安全最佳实践
添加用户绝非一劳永逸,安全是贯穿始终的生命线。首要的黄金法则是:绝对禁止使用阿里云主账号进行日常操作。主账号是拥有所有权限的“王冠”,应被束之高阁,仅用于完成少数关键管理任务,并务必为其启用MFA。
对于人员访问,推行单点登录(SSO) 是企业级的最佳选择。它将身份认证统一交由企业自身的身份提供商管理,员工使用企业账号即可登录阿里云。这样,员工的入职、离职在IT系统一步完成,云端权限自动同步,彻底避免了离职员工账号未回收的“幽灵访问”风险。
对于程序身份,要坚定不移地推行“无AK”运动。优先使用ECS实例角色、函数计算角色等方案自动获取临时凭证。在不得不使用AccessKey的本地开发等场景,必须做到“一应用一Key”,并将密钥存放在环境变量或专业的密钥管理服务中,严禁硬编码在代码里。定期轮转密钥,设置网络IP访问限制,像守护保险柜密码一样守护这些云端钥匙。
常见问题与排错指南
即便遵循指南,实践中也可能遇到阻碍。一个常见问题是:在阿里云客户端添加了账号,却看不到任何ECS资源。这通常不是因为添加用户错误,而是因为对应的RAM用户未被授予查看ECS的权限,或者其权限被限制在了特定的资源组内。检查RAM用户授权策略和客户端配置中的“资源组”设置,是解决问题的关键。
另一个典型场景是:通过RAM用户登录控制台后,无法对某台ECS执行操作(如重启)。这大概率是权限不足。您需要检查该RAM用户被授予的策略,是否包含了针对该ECS实例ID或所在资源组的相应操作权限。阿里云的权限判定非常精确,策略中的一条`“Resource”: “acs:ecs:::instance/inst-xxx”`就决定了操作的成败。
操作系统内新添加的用户无法使用sudo命令,通常是因为未将其加入wheel或sudo组。而SSH登录失败,则需检查ECS安全组规则是否放行了对应用户登录端口的访问。理清问题发生在云端身份层还是服务器系统层,是快速定位故障的第一步。
以上是关于阿里云服务器添加用户,阿里云服务器添加用户怎么设置的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:阿里云服务器添加用户,阿里云服务器添加用户怎么设置;本文链接:https://zwz66.cn/jianz/348237.html。
猜你喜欢
- 阿里云服务器源码建站、阿里云轻量级服务器搭建网站 2026-09-15
- 阿里云服务器架设 阿里云服务器架设传奇服务端 2026-09-15
- 阿里云服务器新手教程视频,阿里云服务器新手教程视频在哪里看 2026-09-15
- 阿里云服务器新手教程、阿里云服务器视频教程 2026-09-15
- 阿里云服务器新手入门教程;阿里云入门级服务器 2026-09-15
- 阿里云服务器教程,阿里云服务器使用教程 2026-09-15
- 阿里云服务器教程视频;阿里云服务器介绍视频 2026-09-15
- 阿里云服务器搭建虚拟机;阿里云服务器搭建虚拟机怎么操作 2026-09-15
- 阿里云服务器搭建节点 - 阿里云服务器搭建节点怎么设置 2026-09-15
- 阿里云服务器搭建网站的优化技巧 阿里云服务器搭建网站的优化技巧有哪些 2026-09-15







