阿里云windows服务器iis设置访问前缀(阿里云服务器windows server)
-
阿里,云,windows,服务器,iis,设置,访问,前缀,

- 建站百科知识-小虎建站百科知识网
- 2026-09-14 21:10
- 小虎建站百科知识网
阿里云windows服务器iis设置访问前缀(阿里云服务器windows server) ,对于想了解建站百科知识的朋友们来说,阿里云windows服务器iis设置访问前缀(阿里云服务器windows server)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的疆域里,每一台服务器都是一座堡垒,而访问路径则是连接外部世界的桥梁与门户。对于运行在阿里云Windows Server上的网站与应用而言,在Internet Information Services (IIS) 中巧妙地设置访问前缀,就如同为这座堡垒规划出清晰、高效且安全的通行规则。这不仅能实现单台服务器承载多个独立站点的梦想,更是优化资源、提升管理效率与保障访问隔离的核心技术。本文将深入探讨在阿里云Windows Server环境中配置IIS访问前缀的方方面面,从基础概念到实战技巧,为您揭开高效Web托管的神秘面纱。
理解访问前缀与绑定核心
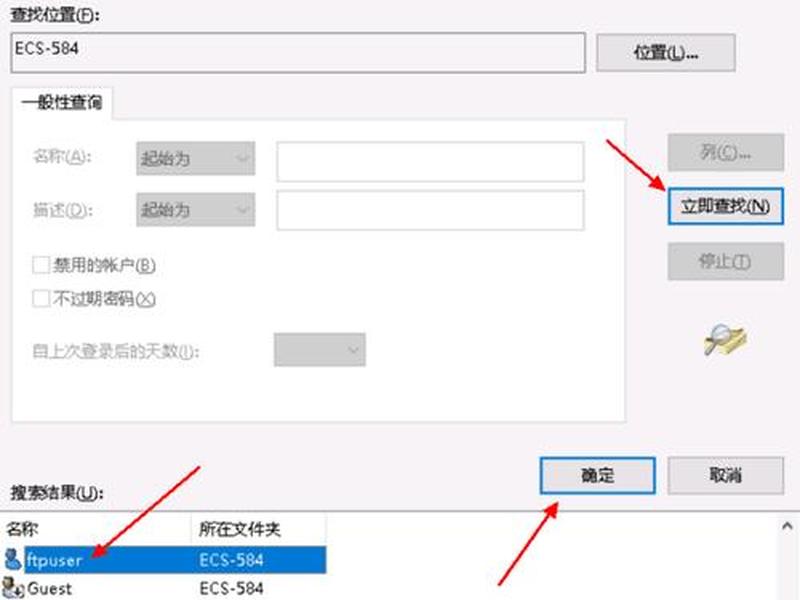
在IIS的语境中,“访问前缀”通常通过“绑定”功能来实现,它决定了用户通过何种方式(协议、域名、端口、IP地址)来访问服务器上的特定网站。这是实现多站点共存的基石。想象一下,一台阿里云ECS实例如同一栋大楼,而IIS中的每个网站就是大楼里的一个独立单元。没有正确的“门牌号”(即绑定信息),访客便无法准确找到目的地。
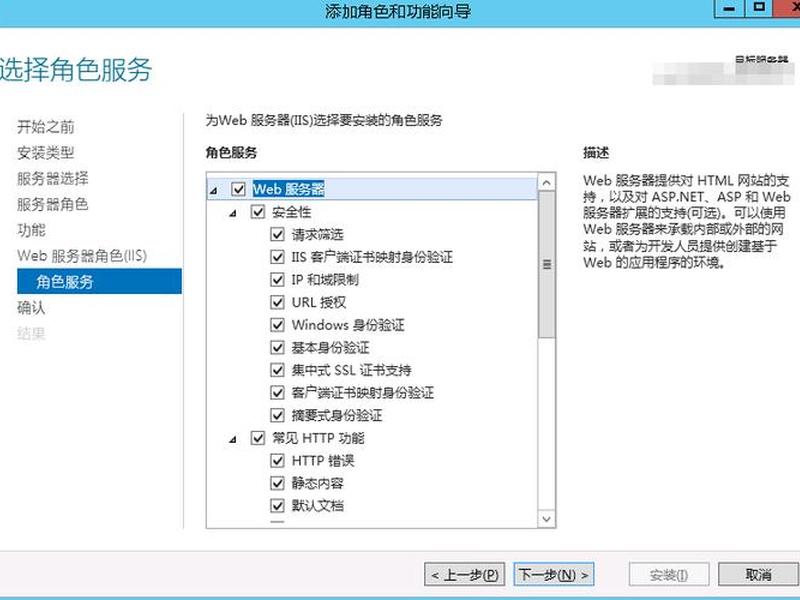
在阿里云Windows Server上,配置绑定的首要步骤是打开IIS管理器。您可以在服务器管理器中添加“Web服务器(IIS)”角色,或通过控制面板启用相关功能。安装完成后,关键的舞台——IIS管理器——便呈现在您面前。在这里,您可以对默认网站或新建的网站进行绑定设置,为其指定唯一的访问标识。一个典型的绑定包含类型(如http或https)、IP地址(可以是“全部未分配”或指定服务器的内网/公网IP)、端口(如80或443)以及至关重要的主机名。主机名就是最常见的“访问前缀”形式,例如将 `www.example.com` 或 `blog.example.com` 绑定到不同的网站目录,从而实现基于域名的访问区分。
多站点部署与主机名配置
利用主机名绑定实现多站点部署,是IIS最经典也最强大的功能之一。这意味着您可以在同一台阿里云Windows服务器、同一个IP地址和端口(如80端口)上,运行数十个甚至数百个完全不同的网站,仅凭访问时使用的域名进行区分。这种配置能极大节约硬件与运维成本,尤其适合托管多个中小型项目或测试环境。
配置过程清晰而直接。在IIS管理器中为每个网站创建独立的站点或应用程序,并为其指定唯一的物理路径,例如 `C:wwwrootsite1` 和 `C:wwwrootsite2`。接着,分别为这两个站点编辑绑定。在绑定设置窗口中,保持IP地址为“全部未分配”,端口为80,然后在“主机名”字段中分别填入 `site1.yourdomain.com` 和 `site2.yourdomain.com`。完成配置后,IIS便能根据HTTP请求头中的 `Host` 字段,将访问不同域名的请求精准路由到对应的网站内容目录。别忘了,您还需要在域名DNS解析设置中,将这些主机名记录都指向这台阿里云服务器的公网IP地址。
这种基于主机名的路由机制,不仅实现了逻辑上的完全隔离,还使得每个站点可以拥有独立的应用程序池、安全设置和性能配置,互不干扰。它为服务器资源的高密度利用提供了完美的解决方案。
端口与路径前缀的灵活运用
除了使用主机名,通过不同的端口号或URL路径作为访问前缀,也是实现服务区分和结构化访问的有效手段。端口绑定适用于提供特定服务或内部应用,例如将管理后台部署在8080端口,而主站使用80端口。在IIS绑定设置中,只需为不同站点指定不同的端口号即可。访问时,用户需要在域名后加上冒号和端口号,如 `yourdomain.com:8080`。这种方式配置简单,但需要用户记住非标准端口,通常用于内部或开发环境。
另一种更具结构化的方式是使用“应用程序”和“虚拟目录”来创建路径前缀。您可以在默认网站下创建一个名为 `api` 的应用程序,其物理路径指向 `C:wwwrootbackend`。这样,用户通过 `yourdomain.com/api/` 这个路径前缀访问时,实际问的是独立的后端应用程序,它可以拥有与根站点不同的.NET版本或运行配置。虚拟目录则更侧重于简单的目录映射,例如创建虚拟目录 `static` 映射到 `D:static_files`,便于资源管理和访问。
URL重写模块进一步拓展了路径前缀的魔力。通过配置重写规则,您可以将复杂的、对用户友好的URL(如 `yourdomain.com/product/123`)在服务器内部重写到实际的物理路径或处理程序(如 `yourdomain.com/handler.aspx?id=123`)。这不仅能美化URL,利于SEO,还能在不改变后端代码结构的情况下,灵活组织访问入口,是实现RESTful API接口或单页应用(SPA)路由的利器。
高级场景与访问控制
在更复杂的生产环境中,访问前缀的设置常常与安全、负载和性能优化紧密结合。例如,您可能需要对特定前缀的访问施加额外的安全限制。在IIS中,可以为每个站点或应用程序单独配置身份验证方式。对于管理后台路径(如 `/admin`),可以禁用匿名身份验证,强制要求Windows集成身份验证或基本身份验证,从而增加一道安全防线。
IP地址和域名限制功能允许您针对不同的访问前缀设置白名单或黑名单。您可以配置仅允许公司内网IP访问某个内部应用的前缀,或者阻止某些恶意IP地址访问所有站点。这种细粒度的控制能力,是构建安全Web环境的重要组成部分。
当您的阿里云服务器前端部署了负载均衡器时,访问前缀的配置需要与之协同工作。负载均衡器可能会在转发请求时添加或修改HTTP头信息。确保IIS中站点的绑定配置能够正确识别经过负载均衡器转发后的请求,特别是当负载均衡器使用了SSL终端卸载时,IIS站点可能需要配置为接受HTTP请求而非HTTPS。理解数据流经过的每一个环节,是确保访问前缀在任何架构下都能正确生效的关键。
常见问题排查与优化
配置访问前缀的过程并非总是一帆风顺,掌握常见问题的排查思路至关重要。一个典型问题是“HTTP 404”或“HTTP 400 错误请求”。这通常源于绑定冲突或主机名解析问题。请检查IIS中是否有多个站点使用了完全相同的绑定组合(类型、IP、端口、主机名),这会导致冲突。确保客户端的DNS解析或本地hosts文件配置正确,能够将您设置的域名解析到服务器的正确IP。
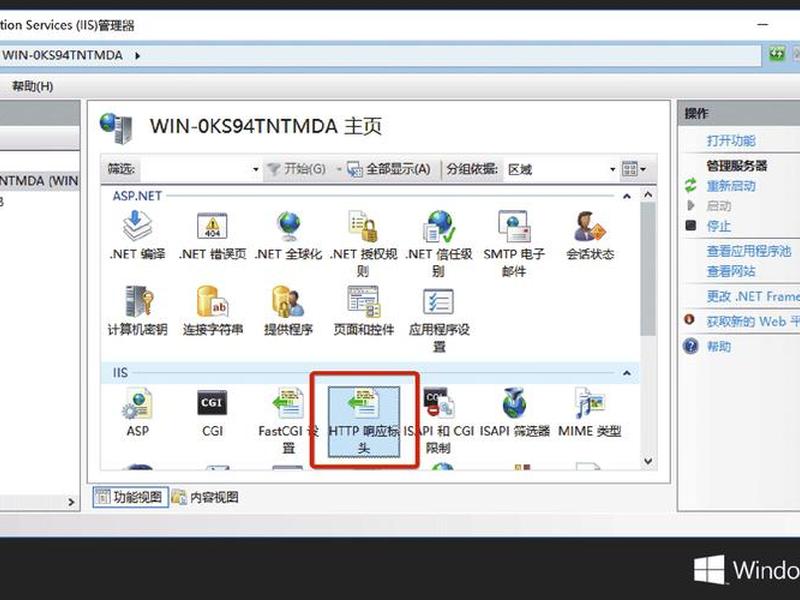
另一个常见挑战是静态文件或API请求无法正确路由。对于部署了前端框架(如Vue.js, React)的单页应用,您可能需要配置URL重写规则,将所有非文件和非API的请求都重定向到应用的入口页面(如 `index.html`),由前端路由接管。为API路径前缀(如 `/api/`)配置独立的反向代理规则,将其转发到后端真正的API服务器地址,并注意处理跨域请求(CORS)问题,可以在IIS的HTTP响应标头中添加 `Access-Control-Allow-Origin` 等字段。
性能方面,针对不同的访问前缀所对应的内容类型进行优化。对于提供大量静态资源(如图片、CSS、JS)的路径,可以在IIS中启用静态内容压缩和客户端缓存,设置合适的 `Cache-Control` 头部,显著减少带宽消耗并提升页面加载速度。对于动态页面路径,则可以调整对应应用程序池的回收策略、工作进程数等参数,以平衡内存使用与响应速度。
以上是关于阿里云windows服务器iis设置访问前缀(阿里云服务器windows server)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:阿里云windows服务器iis设置访问前缀(阿里云服务器windows server);本文链接:https://zwz66.cn/jianz/347538.html。
猜你喜欢
- 阿里云windows服务器、阿里云服务器使用教程windows 2026-09-14
- 阿里云windows文件在哪里找(阿里云windows server) 2026-09-14
- 阿里云windows收费 - 阿里云 windows 费用 2026-09-14
- 阿里云windows搭建教程 阿里云服务器使用教程windows 2026-09-14
- 阿里云windows怎么用 - 阿里云服务器使用教程windows 2026-09-14
- 阿里云windows建站教程、阿里云服务器window建站教程 2026-09-14
- 阿里云windows实例怎么连接、windows连接阿里云服务器 2026-09-14
- 阿里云windows实例怎么连接 - 阿里云windows远程桌面连接 2026-09-14
- 阿里云windows安装步骤,阿里云windows server 安装软件 2026-09-14
- 阿里云windows云服务器 - 阿里云服务器怎么进入windows 2026-09-14







