阿里云esc服务器搭建ip 阿里云ecs搭建ftp服务器
-
阿里,云,esc,服务器,搭建,ecs,ftp,在,数字化,

- 建站百科知识-小虎建站百科知识网
- 2026-09-14 19:01
- 小虎建站百科知识网
阿里云esc服务器搭建ip 阿里云ecs搭建ftp服务器 ,对于想了解建站百科知识的朋友们来说,阿里云esc服务器搭建ip 阿里云ecs搭建ftp服务器是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字化浪潮席卷全球的今天,无论是个人开发者构建个人项目仓库,还是企业团队进行高效的文件分发与协作,一个稳定、安全且易于管理的文件传输服务器都至关重要。阿里云弹性计算服务(ECS)以其卓越的性能、灵活的扩展性和强大的生态,成为了众多用户搭建私有文件服务器的首选平台。本文将深入探讨如何在阿里云ECS服务器上,从基础的IP地址理解与配置出发,一步步完成FTP服务器的搭建与优化,为你揭开云端文件管理的技术面纱,助你构建一个既稳固又高效的数字文件枢纽。
理解阿里云ECS的IP地址体系
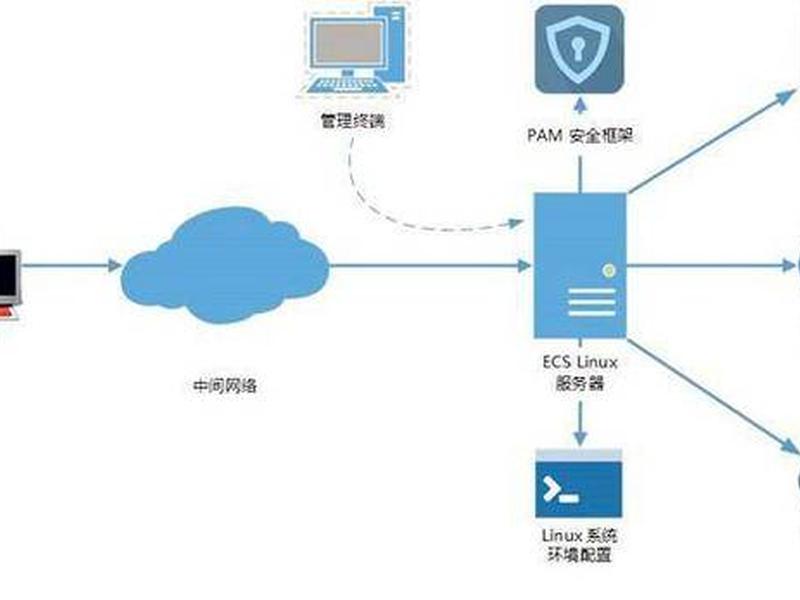
在开启搭建之旅前,深刻理解阿里云ECS的IP地址体系是至关重要的第一步。与物理服务器不同,云服务器的网络配置更为灵活但也稍显复杂。阿里云ECS主要涉及两种IP地址:私网IP和公网IP。
私网IP地址是ECS实例在阿里云专有网络(VPC)内部的唯一标识,用于实例与同一VPC内其他云资源(如数据库、负载均衡)之间的高速、免费、安全的通信。它由系统通过DHCP协议自动分配或由用户手动指定,存在于实例的整个生命周期内,除非主动释放。私网IP是构建安全内网环境、实现服务间高效调度的基石。
公网IP地址则是ECS实例与互联网通信的桥梁。用户需要为实例购买公网带宽才能获得公网IP。值得注意的是,阿里云提供的公网IP分为固定公网IP和弹性公网IP(EIP)。固定公网IP在实例释放时会随之回收,而EIP是一种可以独立持有、灵活绑定与解绑到不同ECS实例的公网IP资源,为业务的灵活部署和高可用架构提供了极大便利。理解这两种IP的区别与用途,是后续配置FTP服务器对外服务的关键。
阿里云也支持IPv6地址,为未来网络升级做好准备。开通IPv6后,VPC和交换机将获得IPv6网段,ECS实例也可分配IPv6地址。但若要通过IPv6访问公网,仍需单独开通IPv6公网带宽。清晰掌握这套IP体系,能让你在配置网络策略时更加得心应手。
搭建FTP服务器的环境准备
工欲善其事,必先利其器。在阿里云ECS上搭建FTP服务器,首要任务是完成精准的环境准备。这不仅是后续步骤的基础,更决定了整个服务的稳定性和安全性起点。
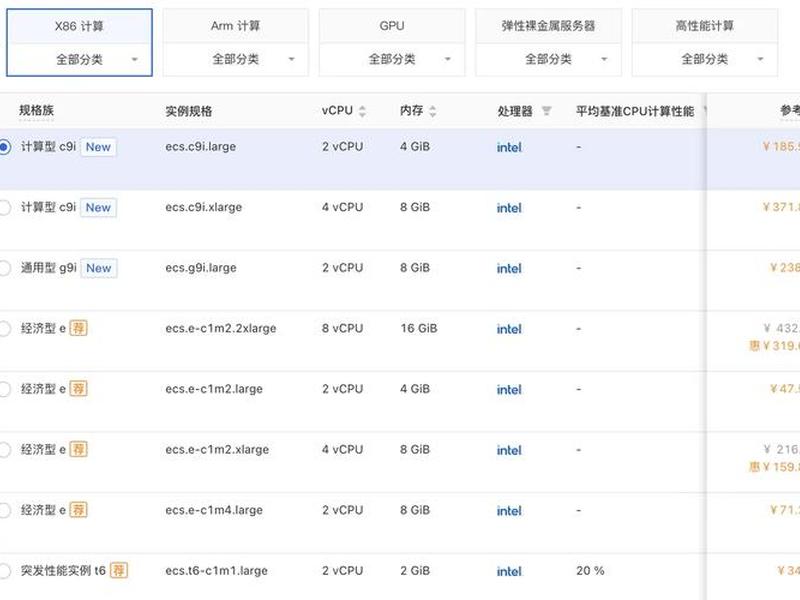
第一步是创建并配置合适的ECS实例。登录阿里云控制台,根据你的业务需求(如预期的并发连接数、文件传输量大小)选择合适的地域、实例规格和操作系统镜像。对于FTP服务器,常见的Linux发行版如CentOS或Ubuntu都是优秀的选择,它们对vsftpd等主流FTP服务软件支持良好。创建实例时,务必正确配置安全组规则,预先开放FTP服务所需的端口,如TCP 21端口(控制连接)以及用于被动模式数据传输的高位端口范围(例如50000-51000),这是保证外部客户端能够成功连接的前提。
实例创建完成后,通过SSH客户端使用密钥对或密码登录到你的ECS服务器。登录后,第一件要事是进行系统更新,确保所有软件包处于最新状态,以修复已知的安全漏洞。执行类似于 `sudo apt-get update && sudo apt-get upgrade`(Ubuntu/Debian)或 `sudo yum update`(CentOS/RHEL)的命令。一个干净、更新及时的系统环境,是构建安全FTP服务的第一道防线。
考虑服务器的存储规划。根据你计划通过FTP存储和分发的文件体量,合理挂载和格式化数据盘,而非将所有数据都放在系统盘上。这不仅能提升I/O性能,也便于未来的数据迁移和备份。你还可以考虑使用阿里云的对象存储OSS作为后端存储,通过工具与FTP服务联动,实现海量文件的低成本、高可靠存储。
安装与配置vsftpd服务
环境就绪后,核心环节便是安装和精心配置FTP服务软件。在Linux世界中,vsftpd(Very Secure FTP Daemon)因其轻量、快速和高安全性而备受推崇,是搭建FTP服务器的首选。
安装过程非常简洁。在基于APT包管理器的系统(如Ubuntu)上,可以使用 `sudo apt-get install vsftpd -y` 命令;在基于YUM的系统(如CentOS)上,则使用 `sudo yum install vsftpd -y`。安装完成后,使用 `sudo systemctl start vsftpd` 启动服务,并用 `sudo systemctl enable vsftpd` 命令将其设置为开机自启,确保服务持久运行。
接下来进入关键的配置阶段。vsftpd的主配置文件通常位于 `/etc/vsftpd.conf`。你需要使用文本编辑器(如vim或nano)打开此文件,并根据需求进行修改。基础的安全配置包括:将 `anonymous_enable` 设置为 `NO` 以禁用匿名登录,降低安全风险;将 `local_enable` 设置为 `YES` 允许本地系统用户登录;将 `write_enable` 设置为 `YES` 以允许用户上传和修改文件。
为了进一步提升安全性,防止用户访问其家目录以外的文件系统,强烈建议启用“禁锢”功能。将 `chroot_local_user` 设置为 `YES`,可以将所有本地用户限制在其各自的家目录内。但请注意,如果用户家目录本身具有写权限,可能会触发一个常见错误。需要额外添加一行 `allow_writeable_chroot=YES` 来解决。配置用户白名单也是一个好习惯:设置 `userlist_enable=YES` 和 `userlist_deny=NO`,并在 `/etc/vsftpd/user_list` 文件中列出允许登录的FTP用户名。
创建与管理FTP专用账户
直接使用root或普通系统用户进行FTP登录是极不安全的做法。最佳实践是为FTP服务创建独立的专用账户,并严格控制其权限,实现最小权限原则。
使用 `sudo adduser ftpuser` 命令可以创建一个名为“ftpuser”的新系统用户。在创建过程中,系统会提示你设置密码及其他信息。为了安全起见,建议为该用户指定一个特定的、无shell登录权限的家目录,例如 `sudo adduser --home /var/ftp_share --shell /sbin/nologin ftpuser`。这样,该用户只能通过FTP协议访问服务器,无法通过SSH获得系统shell,极大地增强了服务器的安全性。
创建用户后,使用 `sudo passwd ftpuser` 命令为其设置一个高强度的复杂密码。这个密码将是客户端连接时使用的凭证,务必妥善保管。接着,你需要妥善设置该用户家目录的权限。通常,FTP目录需要所有者具有读写权限,而其他用户可能只需要读权限。可以使用 `sudo chmod 755 /var/ftp_share` 来设置权限,并根据实际情况调整。
更进一步,你可以为不同的FTP用户创建独立的目录,并配置vsftpd的虚拟用户功能,实现更精细的权限控制和用户隔离。虚拟用户并非真实的系统用户,而是存储在数据库(如Berkeley DB)中的用户列表,它们被映射到某个指定的系统用户(如virtual)上,并拥有独立的配置文件来定义其权限。这种方式在管理大量FTP用户时,能提供更高的灵活性和安全性。
配置安全组与网络策略
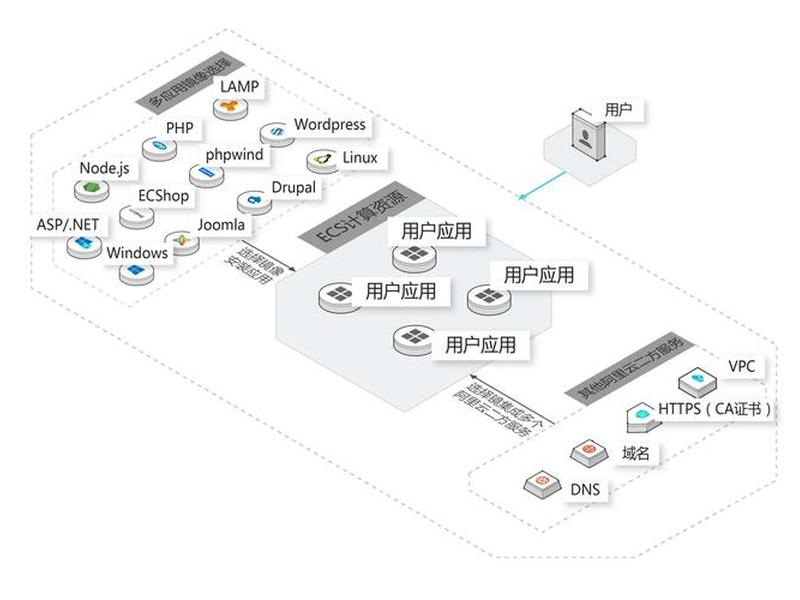
在云环境中,安全组充当着虚拟防火墙的角色,是守护ECS实例安全的关键屏障。FTP服务器的正常访问,离不开安全组规则的正确配置。
FTP协议有两种工作模式:主动模式和被动模式。在主动模式下,客户端从一个随机端口连接到服务器的21端口(命令端口),然后服务器从20端口(数据端口)主动连接回客户端的一个指定端口。这意味着你需要在安全组中开放入方向的TCP 21和20端口。由于客户端防火墙常常会阻止服务器的主动连接,被动模式(PASV)更为常用。
在被动模式下,客户端同时发起命令连接和数据连接。服务器会监听一个端口范围(如50000-51000)用于数据连接,并告知客户端连接其中的某个端口。除了开放TCP 21端口,你必须在阿里云ECS的安全组入方向规则中,开放你为被动模式配置的整个端口范围(例如TCP 50000/51000)。具体操作是:在ECS控制台找到实例所属的安全组,添加入方向规则,授权策略为“允许”,协议类型为“TCP”,端口范围填写“50000/51000”,源地址可以设置为“0.0.0.0/0”以允许所有IP访问,但更安全的做法是设置为已知的、固定的客户端IP地址段。
考虑到FTP协议本身是明文传输,存在密码和数据被的风险。在条件允许的情况下,应优先考虑使用更安全的SFTP(基于SSH的文件传输协议)或为FTP启用SSL/TLS加密(即FTPS)。如果坚持使用FTP,务必确保在vsftpd配置中禁用匿名登录,使用强密码策略,并定期审计日志,以将风险降至最低。
连接测试与性能优化
完成所有配置后,全面的测试是验证FTP服务器是否正常工作的唯一标准。基于测试结果进行性能调优,能让你的文件传输服务体验更上一层楼。
首先进行连接测试。在本地计算机上使用FTP客户端软件,如FileZilla、WinSCP或操作系统自带的命令行FTP工具。在客户端中输入ECS实例的公网IP地址、端口(默认为21)、用户名和密码进行连接。尝试进行基本的目录浏览、文件上传和下载操作。如果连接失败,需要按照“由外到内”的顺序排查:检查客户端本地防火墙、核对安全组规则、查看ECS实例内部的vsftpd服务状态(`sudo systemctl status vsftpd`)以及审查vsftpd的日志文件(通常位于 `/var/log/vsftpd.log`)。
性能优化可以从多个层面展开。在服务器层面,可以根据连接数调整vsftpd配置中的 `max_clients` 和 `max_per_ip` 参数,防止服务器过载。优化 `local_umask` 可以控制新上传文件的默认权限。在网络层面,确保ECS实例有足够的公网带宽,对于大文件传输场景尤为重要。如果用户遍布全球,可以考虑使用阿里云的内容分发网络(CDN)来加速静态文件的下载。
对于长期运营的FTP服务器,建立监控和维护机制不可或缺。可以配置日志轮转,防止日志文件无限膨胀占满磁盘。定期检查系统资源和磁盘空间使用情况。更重要的是,保持vsftpd软件和操作系统补丁的及时更新,以应对新出现的安全漏洞。一个经过充分测试和优化的FTP服务器,才能在高并发、大流量的生产环境中稳定、高效地运行。
以上是关于阿里云esc服务器搭建ip 阿里云ecs搭建ftp服务器的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:阿里云esc服务器搭建ip 阿里云ecs搭建ftp服务器;本文链接:https://zwz66.cn/jianz/347439.html。
猜你喜欢
- 阿里云esc服务器软件无法安装 - 阿里云esc服务器软件无法安装怎么办 2026-09-14
- 阿里云esc服务器怎么退订;阿里云esc服务器退订后怎么恢复 2026-09-14
- 阿里云esc服务器怎么清理垃圾 阿里云esc服务器怎么清理垃圾文件 2026-09-14
- 阿里云esc服务器建站教程视频 - 阿里云服务器ecs配置教程 2026-09-14
- 阿里云esc服务器建站教程图片;阿里云服务器ecs配置教程 2026-09-14
- 阿里云esc服务器建站教程、阿里云esc服务器建站教程视频 2026-09-14
- 阿里云esc服务器安装教程 阿里云esc服务器安装教程图解 2026-09-14
- 阿里云esc服务器 阿里云esc服务器怎么清理垃圾 2026-09-14
- 阿里云esc是什么,阿里云esc是什么意思 2026-09-14
- 阿里云esc是什么意思(阿里云ess是什么意思) 2026-09-14







