阿里云esc如何远程连接 阿里云ecs远程桌面连接步骤
-
阿里,云,esc,如何,远程,连接,ecs,桌面,步骤,在,

- 建站百科知识-小虎建站百科知识网
- 2026-09-14 18:39
- 小虎建站百科知识网
阿里云esc如何远程连接 阿里云ecs远程桌面连接步骤 ,对于想了解建站百科知识的朋友们来说,阿里云esc如何远程连接 阿里云ecs远程桌面连接步骤是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在云计算时代,拥有一台阿里云ECS服务器只是起点,如何像驾驭本地电脑一样,安全、流畅地远程连接并操控它,才是释放云端算力的关键。无论是部署网站、运行程序,还是进行数据分析,远程连接都是您与云端服务器对话的桥梁。本文将为您全景式解析阿里云ECS远程连接,特别是远程桌面连接的核心步骤与高阶技巧,带您跨越空间阻隔,轻松执掌云端算力。
阿里云官方工具:无需公网IP的安全捷径
对于追求极致安全与便捷的用户,阿里云官方提供的连接工具是首选方案。这些工具最大的魅力在于无需为实例配置公网IP,直接从根源上减少了网络暴露面,极大提升了安全性。
Workbench 是一个基于浏览器的全能终端。您只需登录阿里云控制台,找到目标ECS实例,点击“远程连接”选择Workbench,即可在网页中打开一个功能强大的命令行或桌面环境。它支持文件上传下载、会话管理,并且权限与您的阿里云账号深度绑定,访问记录可审计,非常适合团队协作与安全管理。
会话管理 功能则提供了更高级别的安全管控。它同样无需公网IP,通过控制台建立加密隧道进行连接。其“无公网暴露”的特性堪称安全领域的“金钟罩”,所有操作均被完整记录,适合对安全合规有严苛要求的企业场景。
阿里云客户端 则为习惯使用桌面软件的用户提供了选择。安装客户端后,您可以更快捷地列表式管理多台实例,实现一键连接。虽然需要本地安装,但它整合了部分管控功能,使用体验更为集成。
传统远程桌面连接:经典协议的实战步骤
对于Windows系统的ECS实例,远程桌面协议(RDP)是最直观的连接方式。这个过程仿佛为您的本地电脑打开了一扇通往云端服务器的“任意门”。
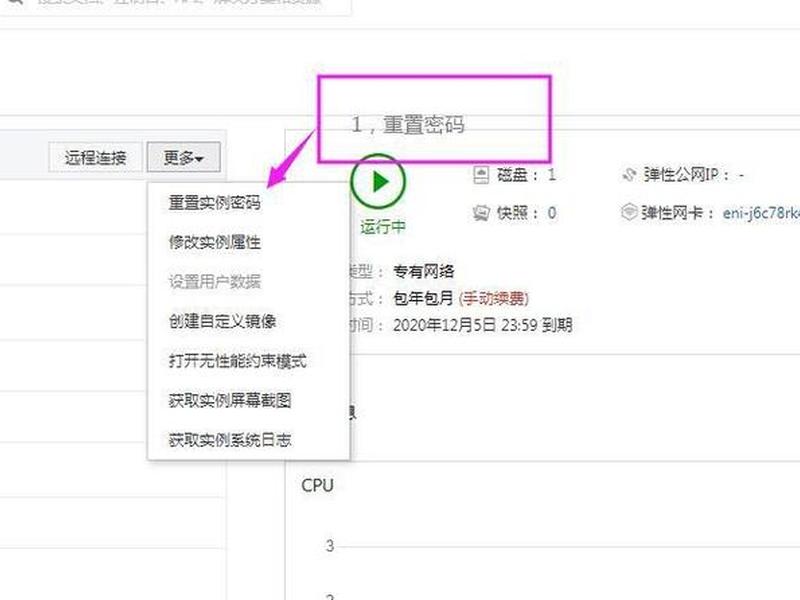
第一步是获取连接凭证。这包括实例的公网IP地址、管理员用户名(通常为`Administrator`)以及在创建实例时设置的登录密码。如果忘记密码,可以在控制台的实例详情页进行重置,重置后需要重启实例生效。
第二步是配置安全组规则。这是成功连接的关键,相当于为云服务器设置入站防火墙规则。您必须确保实例所属的安全组已经放行了RDP协议所使用的3389端口。最佳实践是进一步限制源IP,仅允许您自己的办公网络IP地址访问,以防范网络扫描和暴力破解。
第三步是发起连接。在本地Windows电脑上,使用“远程桌面连接”工具(按Win+R,输入`mstsc`即可打开),输入公网IP地址并点击连接。随后在弹出的窗口中输入用户名和密码,您就能看到熟悉的Windows桌面在云端流畅运行了。为了进一步提升安全,强烈建议您修改默认的3389端口为一个非标准端口。
SSH连接Linux实例:命令行高手的选择
如果您使用的是Linux系统的ECS,Secure Shell(SSH)则是远程管理的标准方式。它通过加密通道建立连接,是所有服务器运维工程师的“瑞士军刀”。
连接前,您需要准备好实例的公网IP和登录密钥。阿里云在创建Linux实例时通常推荐使用密钥对进行认证,这比密码方式安全得多。您需要将下载的私钥文件(.pem格式)妥善保存在本地,并设置其权限为仅当前用户可读。
使用SSH客户端进行连接。在Windows上可以使用PuTTY或Xshell,在macOS或Linux终端中直接使用ssh命令。连接命令的基本格式是:`ssh -i [私钥文件路径] root@[公网IP地址]`。首次连接时会验证服务器指纹,确认后即可进入命令行环境,开始您的云端运维之旅。
同样,安全组规则必须放行SSH的22端口。同样建议将其修改为其他端口,并配合密钥登录,实现“端口隐身”与“密码免疫”的双重防护。
应急与排查:VNC控制台的终极救援
当常规的SSH或RDP连接均告失败时,例如系统启动异常、网络配置错误导致无法访问,VNC控制台就是您的“救援直升机和生命探测仪”。它直接从阿里云底层虚拟化平台接入,不依赖于实例内部的网络服务。
VNC的最大优势是无需公网IP,也无需实例内部服务正常运行。您可以在控制台实例详情页找到“远程连接”下的VNC连接入口。通过它,您能看到服务器从开机自检到系统加载的完整过程,甚至可以中断异常启动流程进入单用户维护模式。
现代阿里云VNC已无需单独设置密码,直接使用实例的登录凭证即可。它支持发送Ctrl+Alt+Del等系统快捷键,对于排查Windows系统卡死在登录界面等问题尤为有效。请记住,VNC是强大的应急工具,但因其传输未加密,不建议用于日常操作。
连接故障诊断与优化实践
即便步骤清晰,连接过程中也可能遇到“门扉紧闭”的困扰。掌握排查思路,能让您从手足无措的“门外汉”变为游刃有余的“开锁匠”。
首先检查网络基础:确认实例状态为“运行中”;核对公网IP地址是否准确;尝试从本地ping该IP(部分云商默认禁ping,ping不通不绝对代表网络不通)。紧盯安全组与防火墙:这是最常见的“拦路虎”。请双重确认安全组入方向规则已精确放行对应端口(如RDP的3389或自定义端口),并且源IP范围设置正确。实例内部系统的防火墙(如Windows防火墙或Linux的iptables/firewalld)也可能阻止连接。
验证服务与凭证:对于Windows,确认远程桌面服务已开启;对于Linux,确认sshd服务正在运行。反复核对用户名和密码(或密钥文件)是否正确。一个提升连接成功率的秘诀是:在架构规划初期,就优先考虑使用阿里云Workbench或会话管理等无需公网IP的方案,从根本上规避大部分网络配置难题。
安全强化与高效管理心法
连接成功只是开始,构建固若金汤且高效便捷的远程访问体系,才是云端驾驭术的至高境界。这要求我们贯彻“最小权限”和“便捷统一”的原则。
安全强化是基石。除了修改默认端口、使用密钥认证、限制访问IP外,对于长期稳定的服务器,可以考虑通过云企业网或VPN网关建立专有网络通道,让远程访问在加密的专线中进行,彻底与公网隔离。定期审计登录日志,查看是否有异常访问尝试,是主动防御的重要一环。
高效管理讲求策略。对于需要频繁访问的多台服务器,建议使用统一跳板机(堡垒机) 进行集中访问控制和审计。利用阿里云提供的会话管理功能,可以实现操作录像、命令审计,满足等保合规要求。将常用连接信息(如IP、端口、密钥路径)整理成文档或脚本,能极大提升日常运维效率。
以上是关于阿里云esc如何远程连接 阿里云ecs远程桌面连接步骤的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:阿里云esc如何远程连接 阿里云ecs远程桌面连接步骤;本文链接:https://zwz66.cn/jianz/347421.html。
猜你喜欢
- 阿里云esc实例一直在扣费(阿里云esc实例一直在扣费怎么办) 2026-09-14
- 阿里云esc基础运维管理实验步骤;阿里云的esc服务器能干什么 2026-09-14
- 阿里云esc在哪买(阿里云服务器ecs购买) 2026-09-14
- 阿里云esc和应用服务器(阿里云esc和应用服务器的区别) 2026-09-14
- 阿里云esc全程(阿里云使用教程esc) 2026-09-14
- 阿里云esc全称 阿里云ecs的全称 2026-09-14
- 阿里云esc免费(阿里云ecs免费体验) 2026-09-14
- 阿里云esc免费试用怎么用啊,阿里云ecs免费体验 2026-09-14
- 阿里云ecs部门、阿里云所说的ecs是指什么 2026-09-14
- 阿里云ecs部署教程、阿里云服务器ecs配置教程 2026-09-14







